



Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Анонсированы новые функции безопасности Chrome, движок ESET в их числе

Вчера Google анонсировала три новые функции безопасности браузера Chrome, которые помогут обнаруживать и бороться с вредоносными расширениями и программами.

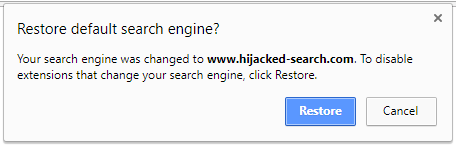
Прежде всего, Chrome будет обнаруживать внесение расширением изменений в настройки пользователя по умолчанию. К ним относятся настройки поисковой системы, начальной страницы и прокси-сервера.

Если Chrome заметил подобную активность, будет выведено предупреждение (рисунок ниже), которое также позволит пользователю восстановить прежние настройки.

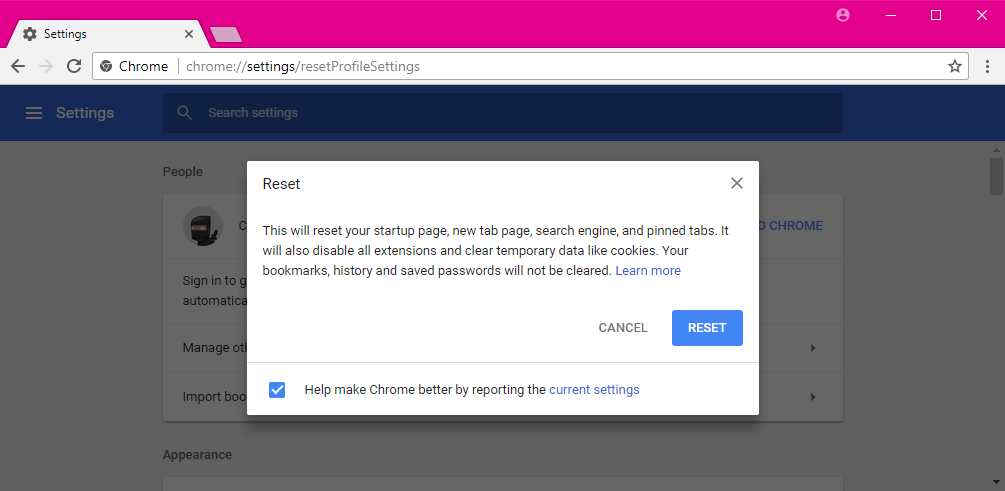
Более того, Google добавила страницу, где можно сбросить сразу все настройки, она аходится по адресу:

chrome://settings/resetProfileSettings

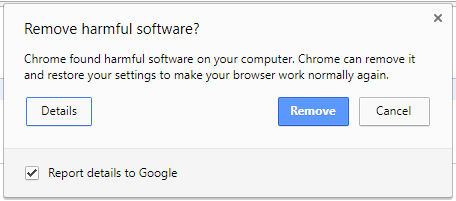
Еще одна новая функция - хорошо известный инструмент Chrome Cleanup Tool, ранее распространяемый как отдельное приложение. Этот инструмент теперь включен в Chrome для Windows по умолчанию и автоматически запускается, чтобы обнаружить какое-либо вторжение посторонней программы с целью изменения настроек Chrome.

«Chrome Cleanup Tool предупреждает пользователей при обнаружении нежелательных программ, а также предлагает быстрый способ удалить их и вернуть Chrome настройки по умолчанию», - утверждает Google.

Еще одним нововведением стало интеграция Google механизма детектирования ESET.

Однако не все пользователи оптимистично настроены относительно новых функций. В частности, многие обращают внимание на то, что таким образом очень легко собирать данные о том, что пользователь загружает на компьютер.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru