



500 миллионов компьютеров пользователей используются для майнинга

500 миллионов компьютеров пользователей используются для майнинга

500 миллионов компьютеров пользователей используются для майнинга

Согласно новому отчету, сотни веб-сайтов используют компьютеры посетителей для майнинга криптовалюты без их согласия. Похоже, пример The Pirate Bay, пользователи которого отмечали, что загрузка процессора возрастала всякий раз при посещении этого сайта, оказался заразительным.

В случае The Pirate Bay, владельцы веб-сайта экспериментировали со скриптом для майнинга Monero. Как впоследствии они объяснили, это было реализовано в качестве замены рекламы на сайте.

А теперь этот пример подхватили другие сайты – согласно отчету Adguard, 2,2 процента топ-сайтов в списке Alexa теперь майнят с помощью компьютеров пользователей.

Наиболее распространенными скриптами, используемыми сайтами для майнинга, являются CoinHive и JSEcoin. По оценкам Adguard, эти сайты заработали примерно 43 000 долларов за три недели.

Напомним, что по некоторым подсчетам, The Pirate Bay может зарабатывать за счет добычи  криптовалюты примерно 12 000 долларов США в месяц.

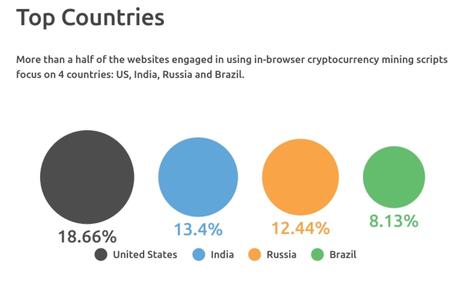
На рисунке ниже отображено процентное соотношение стран, чьи домены зарабатывают майнингом благодаря  пользователям.

«Отметим тот факт, что майнинг обнаружен в основном на сайтах с теневой репутацией. Такие сайты, как правило, испытывают трудности с зарабатыванием денег через рекламу», - говорит Adguard.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru