



Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Исследователи Cisco Talos сообщают об атаках с использованием записей DNS TXT, целью которых является заражение организаций. В этих атаках примечательно использование скомпрометированных правительственных серверов США для размещения вредоносного кода, используемого на последующих этапах цепочки заражения вредоносными программами.

Фишинговые письма маскируются под отправленные Комиссией по ценным бумагам и биржам (SEC), чтобы убедить пользователя  открыть их. Отличительной особенностью этой вредоносной кампании является использование обфускации и сложного многоэтапного процесса заражения, что свидетельствует о том, что за ней стоят высококвалифицированные хакеры.

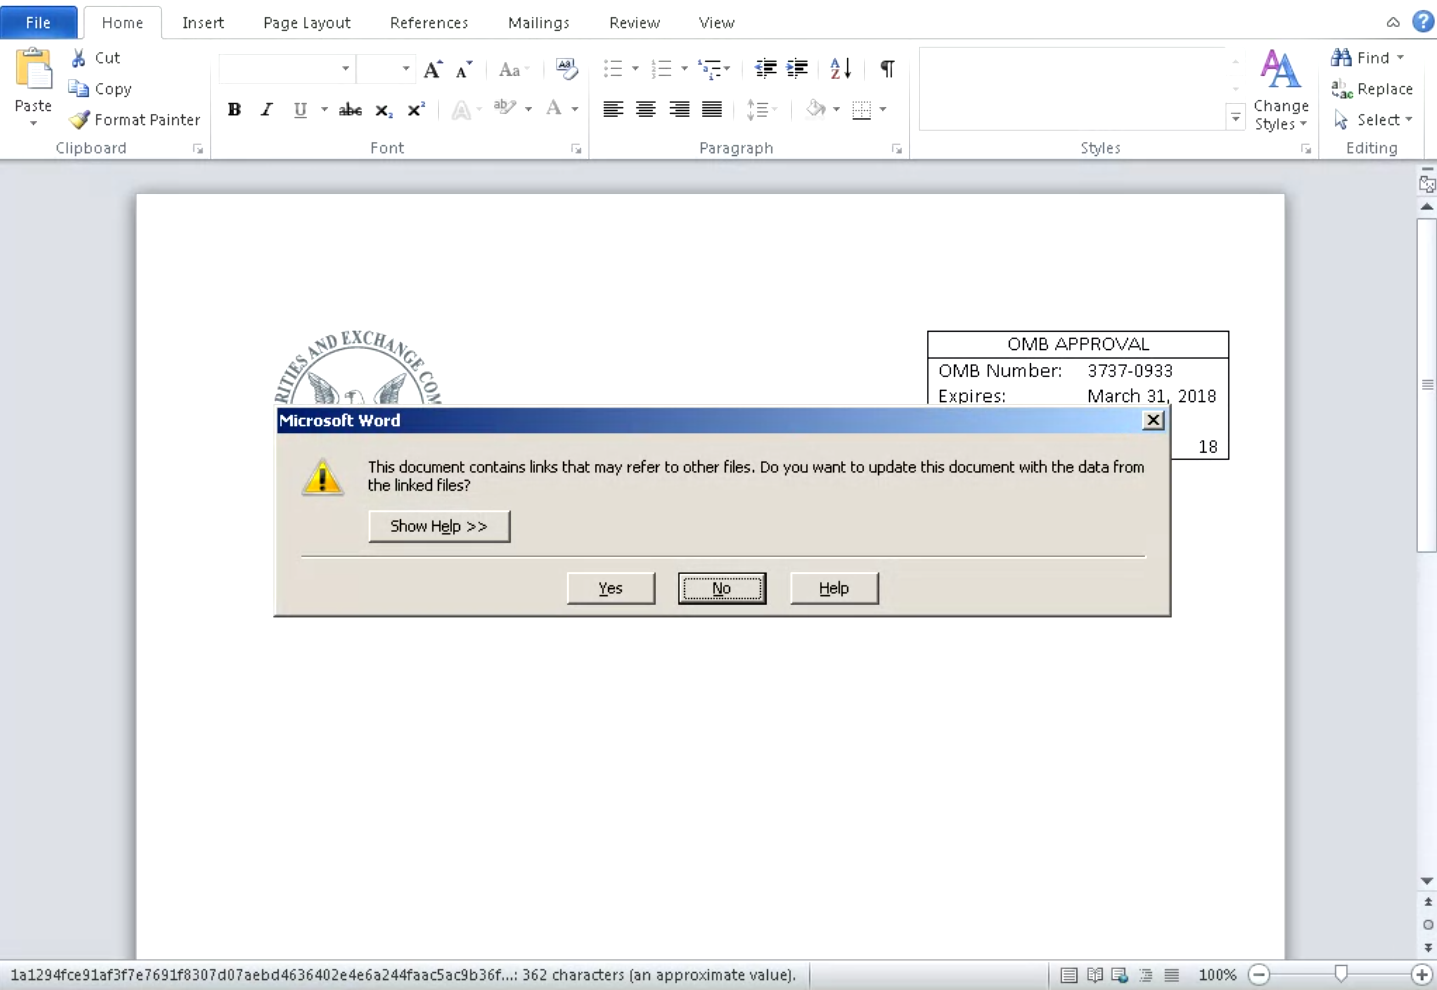
В самих письмах содержалось вредоносное вложение, которое при открытии инициировало сложный многоступенчатый процесс заражения вредоносной программой DNSMessenger. В качестве вложений выступали документы Microsoft Word. Вместо использования макросов или OLE-объектов, которые являются одними из наиболее распространенных способов использования документов Microsoft Word для выполнения кода, эти вложения используют Dynamic Data Exchange (DDE).

При открытии документ сообщит пользователю, что он содержит ссылки на внешние файлы и попросит разрешить или запретить вывод содержимого.

В случае, если пользователь разрешит вывод внешнего контента, вредоносный документ обращается к размещенному на сервере злоумышленника содержимому для извлечения кода, который требуется для заражения цели вредоносными программами.

Содержимое кода, получаемого с сервера, представляет собой код Powershell и включает в себя блоб, который кодируется как Base64, так и gzipped. Код извлекается, деобфусцируется, а затем выполняется Powershell.

Деобфусцированный код отвечает за начало последующих этапов процесса заражения. Интересный момент заключается в том, что этот код также определяет версию Powershell на зараженной системе, а также привилегии доступа пользователя, чтобы определить, как максимально эффективно закрепиться в системе.

«Своей сложностью эта атака отражает то, с какими трудностями сталкиваются организации. Атакующие часто используют несколько уровней обфускации, пытаясь сделать анализ сложнее, уклониться от обнаружения и тому подобнее. Использование DNS на поздних этапах таких атак становится все более и более обычным явлением», - утверждают эксперты.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru