



Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

Специалисты столкнулись с тремя разными атаками на macOS-пользователей

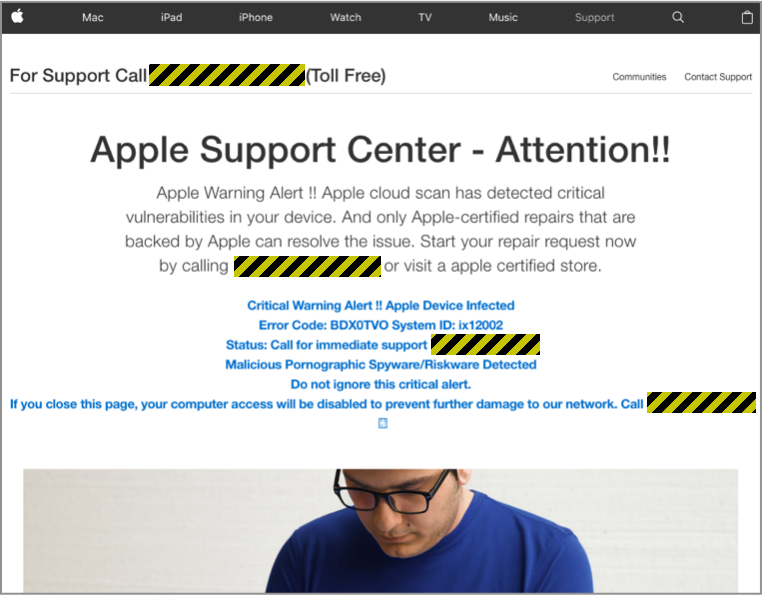
Посетив с виду вполне безобидный сайт, эксперты Sophos столкнулись с тремя разными атаками, нацеленными на пользователей Apple Mac. В ходе этих атак мошенники пытались представиться Центром поддержки Apple.

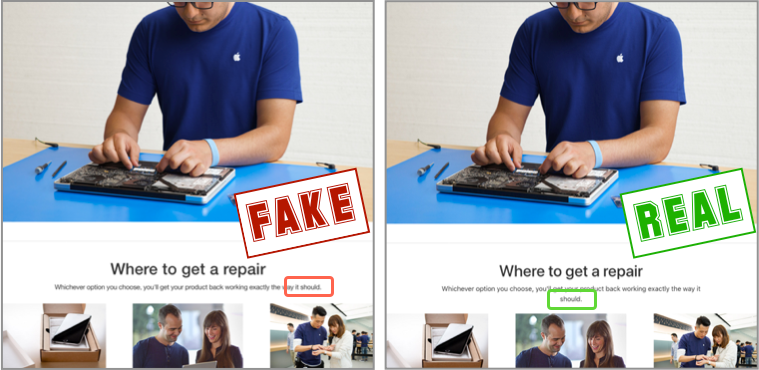
При посещении веб-страницы, принадлежащей злоумышленникам, в глаза сразу бросается копирование официальной страницы Apple, за исключением одной маленькой детали, отраженной на втором рисунке ниже:

На странице мошенником проигрывается аудио-файл, выдающий ложную инфомрацию об инфицировании Mac и предлагающий связаться со злоумышленниками по телефону. Также звучат угрозы деактивировать компьютер в случае, если пользователь не обратиться по телефну, указанному в сообщении.

Текст сообщения:

«Предупреждение от  Apple Support. Ваша система заражена вредоносными и шпионскими программами. Эти программы отправляют данные вашей кредитной карты, логин Facebook и личные письма хакерам. Пожалуйста, немедленно позвоните нам по бесплатному номеру, чтобы наши работники смогли проинструктировать вас. Если вы закроете это окно и не позвоните нам, мы будем вынуждены отключить и приостановить работу вашего устройства Mac, чтобы предотвратить дальнейший ущерб нашей сети. Номер ошибки 268D3».

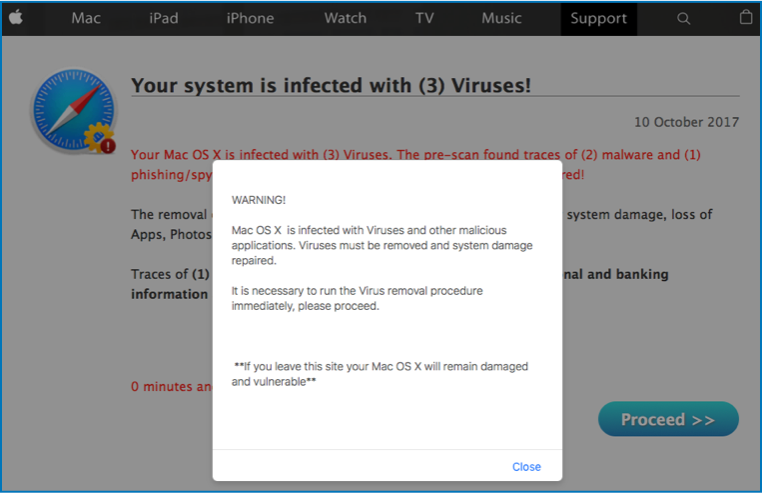
Если несколько раз обновить эту страницу, она выдаст различного рода предложения, от покупки домена до трансляции телешоу. Однако после очередного обновления появляется такое всплывающее окно:

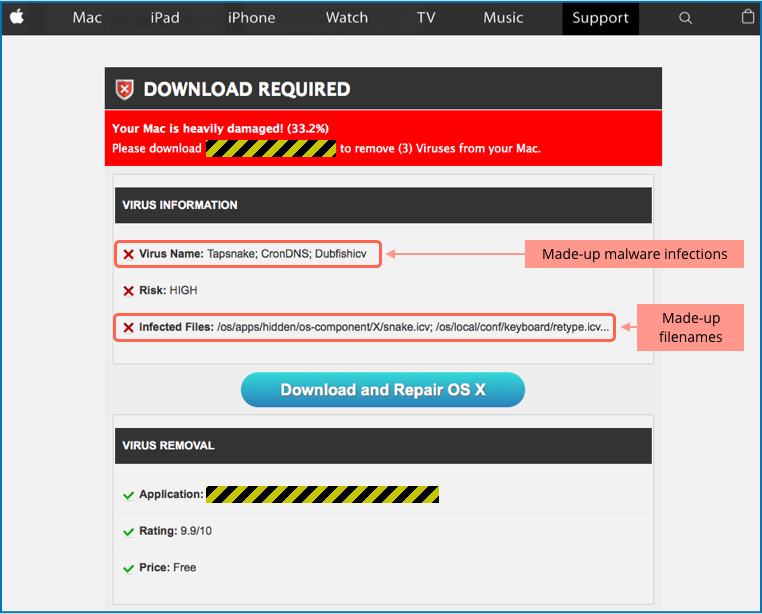
Если нажать на «Продолжить», запускается фальшивая антивирусная проверка, по результатам которой рекомендуется скачать стороннюю утилиту для Mac.

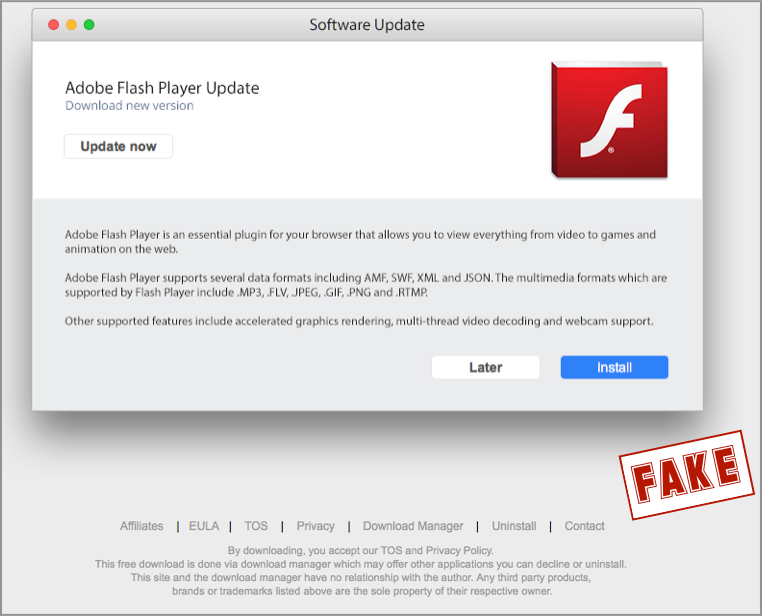
Третья атака, обнаруженная исследователями, преподносится под видом фальшивого обновления Flash.

Исследователи рекомендуют пользователям Mac быть начеку, учитывая риски атак, так как киберпреступники  все чаще рассматривают платформу Apple в качестве цели.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru