



Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

Хакеры нашли новый способ взлома банкоматов

В своем докладе эксперты Trend Micro подчеркивают растущее число атак, нацеленных на банкоматы, и отмечают изменения в подходах злоумышленников, которые теперь отличаются от скиммеров, поддельных клавиатур и внедренных вредоносных программ и, более того, не требуют физического взаимодействия с машиной.

Как отмечает Trend Micro, удаленные атаки на банкоматы не так просто осуществить, это несет в себе определенные риски, связанные с раскрытием личности атакующего. Основным вектором в этом процессе выступают сотрудники банка, являющиеся, по мнению некоторых экспертов, самым ненадежным звеном.

Фишинговые письма, содержащие вредоносные исполняемые файлы, являются предпочтительным методом для получения учетных данных банковских сотрудников. После получения таких данных хакеры могут завладеть банкоматами, внедрив вредоносный код.

«Некоторые семейства вредоносных программ имеют возможность самоуничтожения, тем самым они скрывают сам факт компрометации устройства» - говорят в Trend Micro.

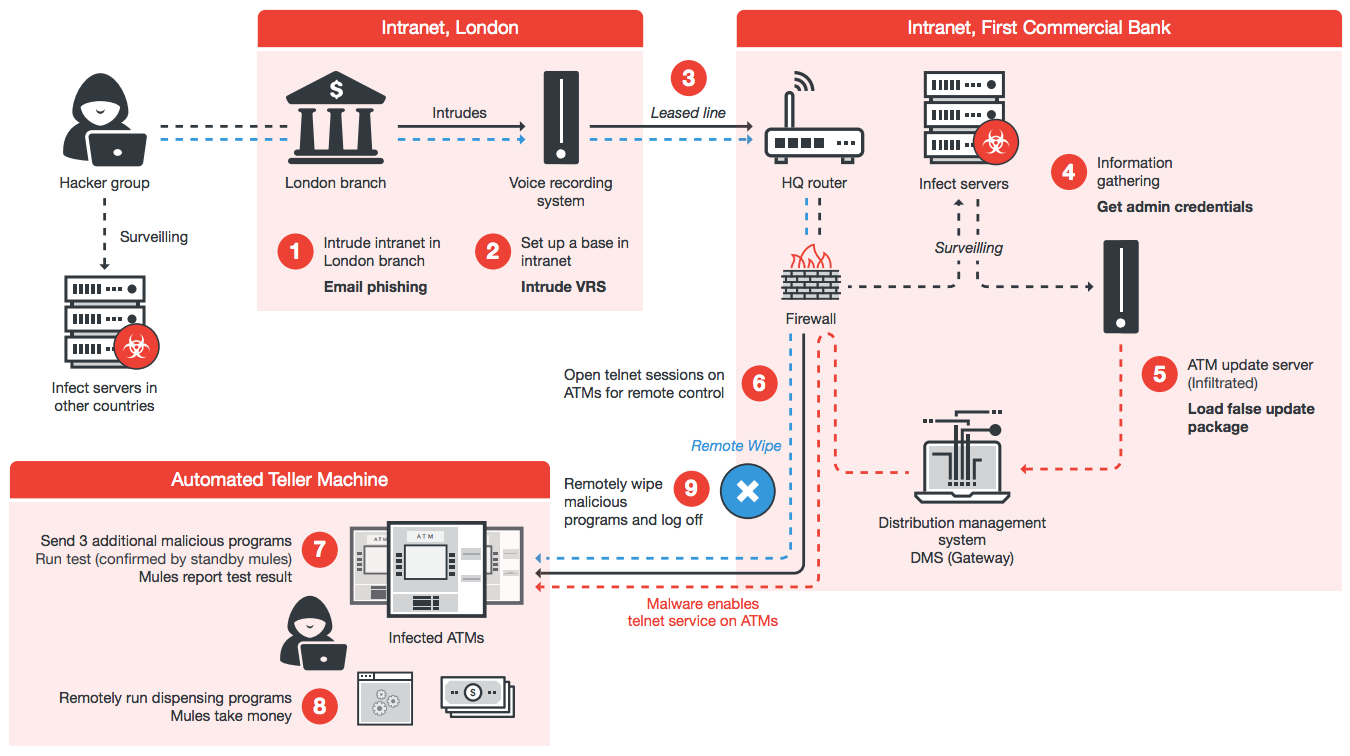
Характерным примером является атака, организованная в июле 2016 года, на банк First Commerce Bank. При отсутствии физического доступа хакерам удалось тогда украсть сумму, эквивалентную 2,4 миллионам долларов США.

Сама схема атаки было довольно сложна - она началась в лондонском филиале банка, где хакеры использовали систему записи голоса для кражи учетных данных администратора домена и получения доступа к тайваньскому филиалу. После этого, используя поддельный пакет обновления для банкомата, хакеры включили службу telnet на машинах, что позволило им загружать различные программы.

«Примечательно, что после успешной атаки хакеры удалили из банкомата вредоносные программы, не оставив следов», - утверждают исследователи.

«Несмотря на то, что удаленные атаки не были зарегистрированы в более крупных регионах, таких как Соединенные Штаты и Канада, мы считаем, что это новая тенденция, которая будет развиваться, и получит популярность», - заявляют эксперты.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru