



Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Kromtech обнаружил более 4000 серверов ElasticSearch, на которых размещаются файлы, специфичные для двух вредоносных программ, нацеленных на POS-терминалы - AlinaPOS и JackPOS. Исследователи обнаружили эти уязвимые серверы на прошлой неделе во время рутинного сканирования.

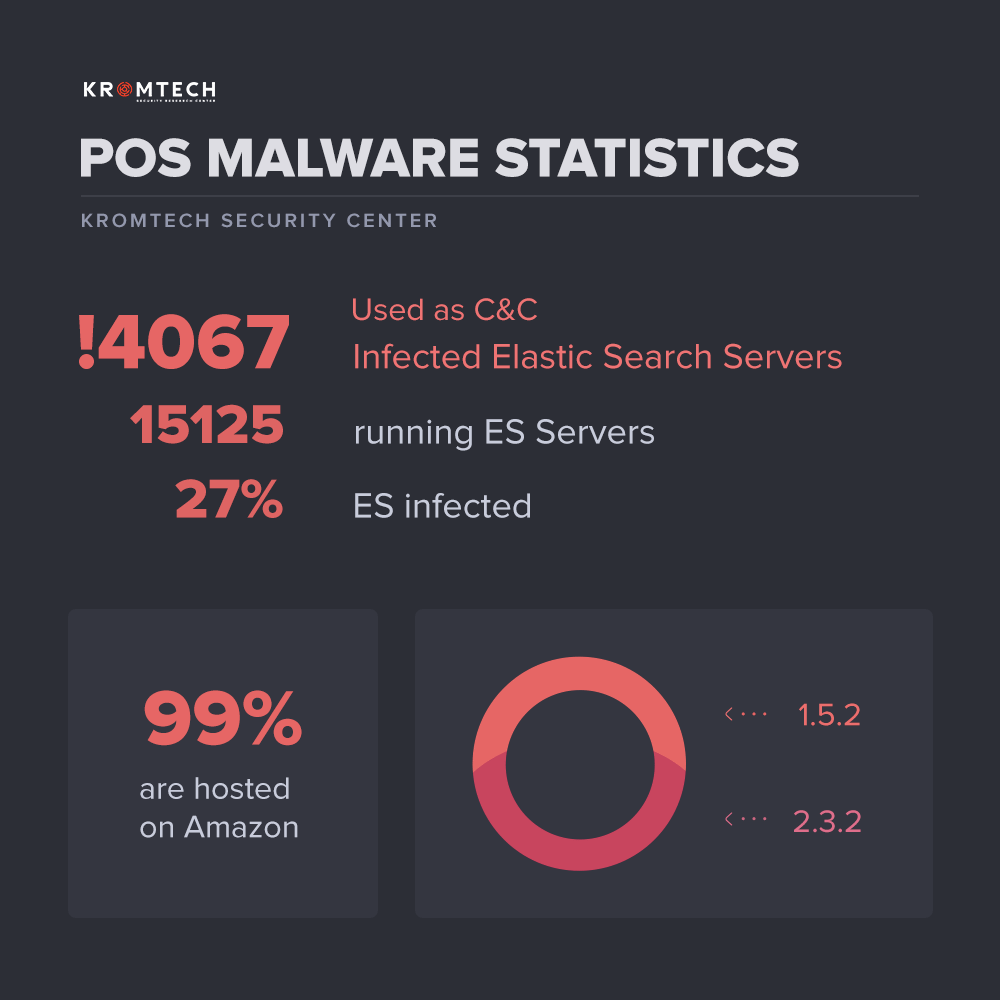
Заинтересовавшись первоначальным открытием, команда Kromtech использовала Shodan для выявления более 15 000 серверов ElasticSearch, которые были оставлены онлайн без какой-либо аутентификации.

Из этих 15 000 серверов более 4000 имеют файлы, характерные для инфраструктуры командного центра (C&C) AlinaPOS и JackPOS. Это число слишком велико, чтобы быть просто совпадением, тем более что на серверах размещались панели управления вредоносными программами для POS-терминалов.

Анализ команды Kromtech также показал, что 99% серверов ElasticSearch, зараженных вредоносными программами, были размещены в сервисе Amazon AWS.

«Почему Amazon? Потому что Amazon Web Services позволяет получить бесплатный инстанс t2 micro (EC2) с дисковым пространством до 10 ГБ» - пояснил Боб Дьяченко (Bob Diachenko), главный сотрудник отдела связи Kromtech.

Временные метки файлов показали наличие инфицированных файлов с августа 2016 года. Кроме того, исследователи обнаружили разные пакеты одной и той же вредоносной программы и доказали, что серверы были заражены несколько раз.

«Мы отправили уведомления некоторым пострадавшим компаниям и попытались связаться с Amazon, но ответа пока не получили» - продолжает Дьяченко.

Дьяченко также сказал, что большинство зараженных серверов имеют американские IP-адреса. Кроме того, Kromtech по-прежнему анализирует данные, чтобы уточнить количество истинное зараженных серверов.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru