



Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

Более 4000 серверов ElasticSearch хранят вредоносы для POS-терминалов

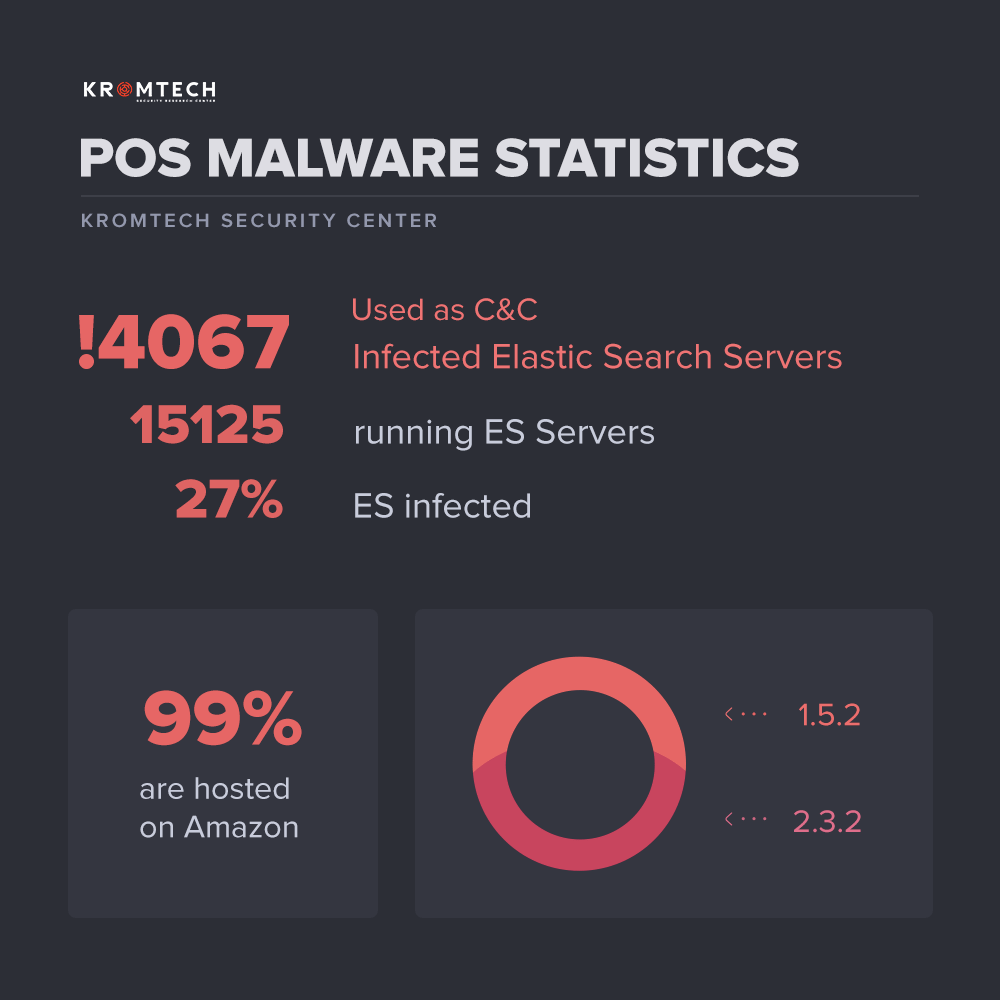
Kromtech обнаружил более 4000 серверов ElasticSearch, на которых размещаются файлы, специфичные для двух вредоносных программ, нацеленных на POS-терминалы - AlinaPOS и JackPOS. Исследователи обнаружили эти уязвимые серверы на прошлой неделе во время рутинного сканирования.

Заинтересовавшись первоначальным открытием, команда Kromtech использовала Shodan для выявления более 15 000 серверов ElasticSearch, которые были оставлены онлайн без какой-либо аутентификации.

Из этих 15 000 серверов более 4000 имеют файлы, характерные для инфраструктуры командного центра (C&C) AlinaPOS и JackPOS. Это число слишком велико, чтобы быть просто совпадением, тем более что на серверах размещались панели управления вредоносными программами для POS-терминалов.

Анализ команды Kromtech также показал, что 99% серверов ElasticSearch, зараженных вредоносными программами, были размещены в сервисе Amazon AWS.

«Почему Amazon? Потому что Amazon Web Services позволяет получить бесплатный инстанс t2 micro (EC2) с дисковым пространством до 10 ГБ» - пояснил Боб Дьяченко (Bob Diachenko), главный сотрудник отдела связи Kromtech.

Временные метки файлов показали наличие инфицированных файлов с августа 2016 года. Кроме того, исследователи обнаружили разные пакеты одной и той же вредоносной программы и доказали, что серверы были заражены несколько раз.

«Мы отправили уведомления некоторым пострадавшим компаниям и попытались связаться с Amazon, но ответа пока не получили» - продолжает Дьяченко.

Дьяченко также сказал, что большинство зараженных серверов имеют американские IP-адреса. Кроме того, Kromtech по-прежнему анализирует данные, чтобы уточнить количество истинное зараженных серверов.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru