



Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Microsoft предлагает пробную free-версию новых инструментов безопасности

Вследствие недавних глобальных вспышек таких вымогателей, как WannaCry и Petya, Microsoft озаботилась разработкой более эффективных инструментов, помогающих ИТ-спецималистам обнаруживать и хранить вредоносные программы.

Defender Advanced Threat Protection (ATP) - набор инструментов, который Microsoft предлагает корпоративным клиентам, он помогает обнаруживать продвинутые угрозы, удалять их, а также изолированно хранить вредоноса.

Эти функции доступны в Windows 10 Enterprise, их возможности охватывают профилактику, обнаружение, расследование, реагирование и управление нарушениями данных.

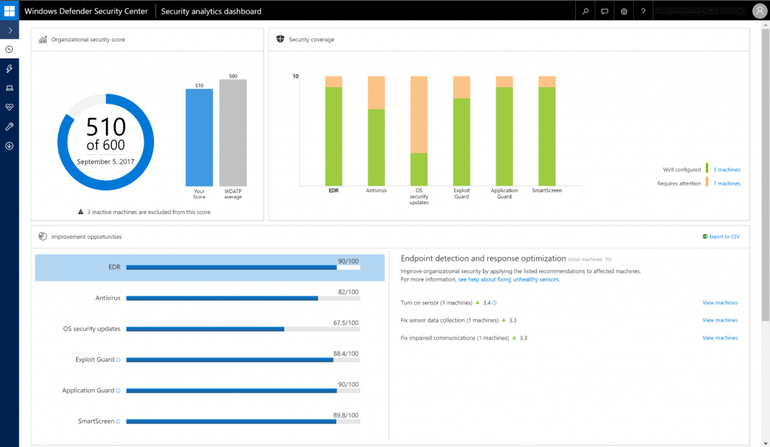
Теперь клиенты могут предварительно просмотреть последние функции, входящие в комплект поставки Microsoft. Пользователям необходимо переключиться на Предварительный просмотр (Preview experience) в настройках в навигационной панели. Версия в Fall Creators Update доступна в виде бесплатной трехмесячной пробной версии.

Ранее сообщалось, что в обновлении также будет представлен защитник приложений Windows Defender Application Guard (WDAG), который использует аппаратную изоляцию для защиты данных и системных служб, даже если Windows или ядро скомпрометированы.

WDAG позволяет администраторам различать надежные и ненадежные сайты. Браузер Edge откроется в изолированном контейнере в случае работы с ненадежными сайтами, не позволяя злоумышленнику нанести вред системе и пользователю.

Он также оснащен Windows Defender Exploit Guard (ранее Enhanced Mitigation Experience Toolkit) интегрированным с Intune и System Center Configuration Manager, системой защиты устройств Windows и улучшенной аналитикой безопасности.

Теперь предприятия смогут видеть предупреждения о безопасности на временной шкале по каждой машине, исходящие от целого арсенала защитного ПО: Endpoint Detection and Response (EDR), Windows Defender Antivirus (AV), Windows Defender Firewall, Windows Defender SmartScreen, Windows Defender Device Guard и Windows Defender Exploit Guard.

Например, SmartScreen покажет, перешел ли сотрудник по ссылке, несмотря на предупреждение. Guard будет отмечать попытки запуска любых несанкционированных приложений.

Также у администраторов будет возможность видеть приложения, заблокированные правилами защиты Защитника Windows. Оповещения от Guard Guard и Application Guard можно просмотреть в Центре безопасности Защитника Windows.

Microsoft также улучшила изоляцию машины, возможность настроить белый список доверенных двоичных файлов и дистанционно инициировать антивирусное сканирование Windows Defender, даже если на компьютере запущен сторонний антивирус.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru