



Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Исследователи Symantec обратили внимание на то, насколько легко любому человеку стать автором вредоносных программ для Android. Все это возможно благодаря набору для разработчика троянов Trojan Development Kits (TDKs) под мобильные платформы.

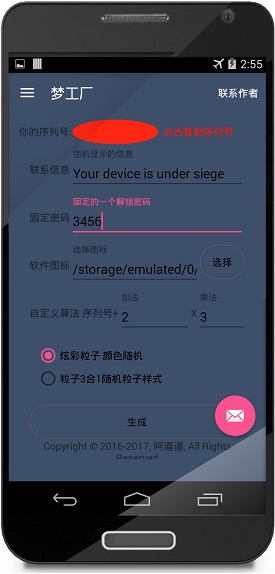
Желающие стать разработчиком вредоносов для смартфонов могут начать использовать TDK, сначала загрузив бесплатное приложение. Такие приложения доступны на хакерских форумах. Они имеют простой в использовании интерфейс, ничем не отличается от любого другого приложения Android.

Для того чтобы сгенерировать зловреда, злоумышленнику нужно всего лишь заполнить форму, выбрав требуемые настройки.

Самое печальное, что для создания вымогателя для Adnroid не требуется никаких особых навыков – если вы можете играть в Crossy Road, то вам удастся и это. Настраивается все, от отображаемого сообщения с требованием выкупа, для ключа разблокировки. Не придется писать ни одной строки кода.

«После заполнения всей необходимой информации и настроек, начинающий киберпреступник должен нажать на кнопку ‘Create’, после чего предлагается подписаться на услугу. Приложение позволяет пользователю начать онлайн-чат с разработчиком, где они могут оговорить единовременный платеж. После оформления подписки пользователь может создавать столько вариантов вымогателей, сколько пожелает» - говорит эксперт Динеш Венкатесан (Dinesh Venkatesan).

Единственным ограничением, с которым может столкнуться пользователь этого приложения – китайский интерфейс. Однако если есть спрос, есть и вероятность, что такие инструменты оснастят наличием различных языковых пакетов, для удобства работы с ними.

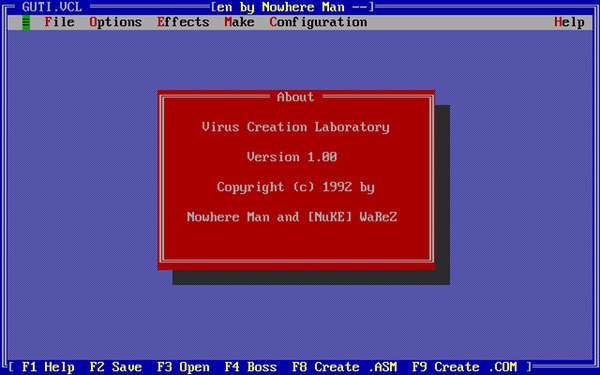
Эксперты считают удивительным, что такие решения появились только сейчас, так как еще 25 лет назад была похожая история с лабораторией для создания вирусов под DOS.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru