



Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Исследователи Symantec обратили внимание на то, насколько легко любому человеку стать автором вредоносных программ для Android. Все это возможно благодаря набору для разработчика троянов Trojan Development Kits (TDKs) под мобильные платформы.

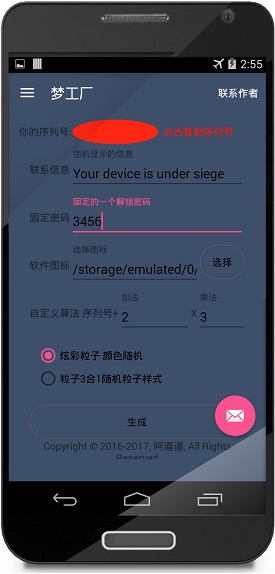
Желающие стать разработчиком вредоносов для смартфонов могут начать использовать TDK, сначала загрузив бесплатное приложение. Такие приложения доступны на хакерских форумах. Они имеют простой в использовании интерфейс, ничем не отличается от любого другого приложения Android.

Для того чтобы сгенерировать зловреда, злоумышленнику нужно всего лишь заполнить форму, выбрав требуемые настройки.

Самое печальное, что для создания вымогателя для Adnroid не требуется никаких особых навыков – если вы можете играть в Crossy Road, то вам удастся и это. Настраивается все, от отображаемого сообщения с требованием выкупа, для ключа разблокировки. Не придется писать ни одной строки кода.

«После заполнения всей необходимой информации и настроек, начинающий киберпреступник должен нажать на кнопку ‘Create’, после чего предлагается подписаться на услугу. Приложение позволяет пользователю начать онлайн-чат с разработчиком, где они могут оговорить единовременный платеж. После оформления подписки пользователь может создавать столько вариантов вымогателей, сколько пожелает» - говорит эксперт Динеш Венкатесан (Dinesh Venkatesan).

Единственным ограничением, с которым может столкнуться пользователь этого приложения – китайский интерфейс. Однако если есть спрос, есть и вероятность, что такие инструменты оснастят наличием различных языковых пакетов, для удобства работы с ними.

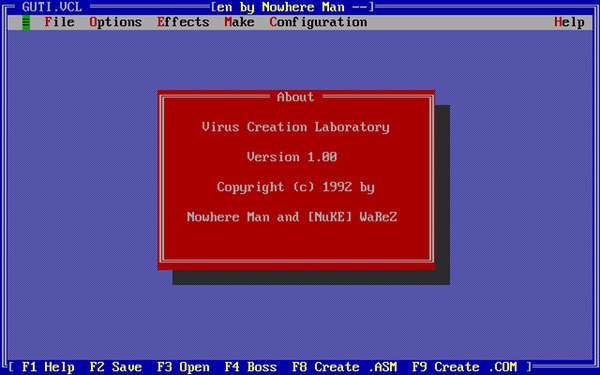
Эксперты считают удивительным, что такие решения появились только сейчас, так как еще 25 лет назад была похожая история с лабораторией для создания вирусов под DOS.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru