



Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Лаборатория Касперского и R-Vision начали технологическое партнерство

Целью партнерства станет совместное и более эффективное противодействие киберугрозам в дистанционных каналах обслуживания. Для этого компании объединили свои решения по распознаванию и предотвращению финансового мошенничества в Интернете: Kaspersky Fraud Prevention Cloud (KFP) и R-Vision Incident Response Platform (IRP).

Интеграция позволит запустить процесс обработки инцидентов информационной безопасности в автоматическом режиме на основе данных, в режиме реального времени поступающих из Kaspersky Fraud Prevention Cloud. Такой подход позволит не просто выявить мошенничество еще до совершения транзакции, но и предпринять необходимые действия для его предотвращения.


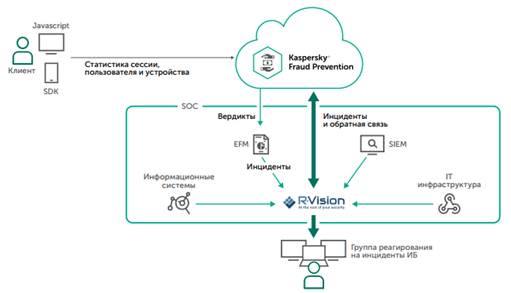
Схема интеграции Kaspersky Fraud Prevention и R-Vision Incident Response Platform


В результате объединения технологий «Лаборатории Касперского» и R-Vision процесс защиты пользователей онлайн-банкинга и платежных систем будет максимально автоматизирован и ускорен за счет регистрации в IRP R-Vision инцидентов, обнаруживаемых средствами платформы Kaspersky Fraud Prevention Cloud в режиме реального времени. Уведомление специалистов о новых обнаруженных угрозах и распределение задач внутри команды по реагированию на инциденты также будет происходить в автоматическом режиме. Кроме того, после обработки каждого инцидента в системе R-Vision IRP обратная связь о нем будет поступать в Kaspersky Fraud Prevention – это позволит совершенствовать распознавание мошенничества с помощью технологий машинного обучения, применяющихся в решении «Лаборатории Касперского». 

«Сотрудничество с «Лабораторией Касперского» откроет для наших клиентов новые возможности по централизованному контролю системы информационной безопасности и оперативному отражению кибератак. Тесная интеграция наших продуктов позволит консолидировать в единой точке входа информацию об угрозах, поступающую из разных источников, а это, в свою очередь, ускорит ответную реакцию на все возможные инциденты. В итоге клиенты экономят свои ресурсы и время, получая при этом защиту более высокого уровня», – поясняет Александр Бондаренко, генеральный директор R-Vision.

«Мы высоко ценим технологическое партнерство с R-Vision: на наш взгляд, это один из самых эффективных способов развития защитных технологий во всех сегментах корпоративных IT-инфраструктур. Кроме того, подобный подход особенно удобен и выгоден для конечных пользователей, которым не приходится продумывать, как интегрировать различные решения внутри одной сети, – подчеркнул Александр Ермакович, руководитель направления Kaspersky Fraud Prevention. – Компания R-Vision обладает передовыми технологиями реагирования на инциденты. Совместно мы сможем повысить эффективность распознавания и предотвращения мошенничества в финансовой среде и не допустить денежных потерь. Уверен, что объединение наших технологий детектирования угроз и оперативного реагирования на инциденты со стороны R-Vision поможет финансовым организациям значительно минимизировать риски».

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru