



Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Исследователям из Proofpoint удалось обнаружить новый вымогатель – Defray. Этот вредонос используется в таргетированных атаках на организации образования и здравоохранения. Свое имя вымогатель получил из-за имени командного центра (C&C).

Командный центр Defray находится по адресу defrayable-listings[.]000webhostapp[.]com, этот вымогатель распространяется через вложения в виде документов Microsoft Word в электронной почте. Эксперты выделили две целевые атаки - 15 и 22 августа, обе были предназначены для конкретных организаций.

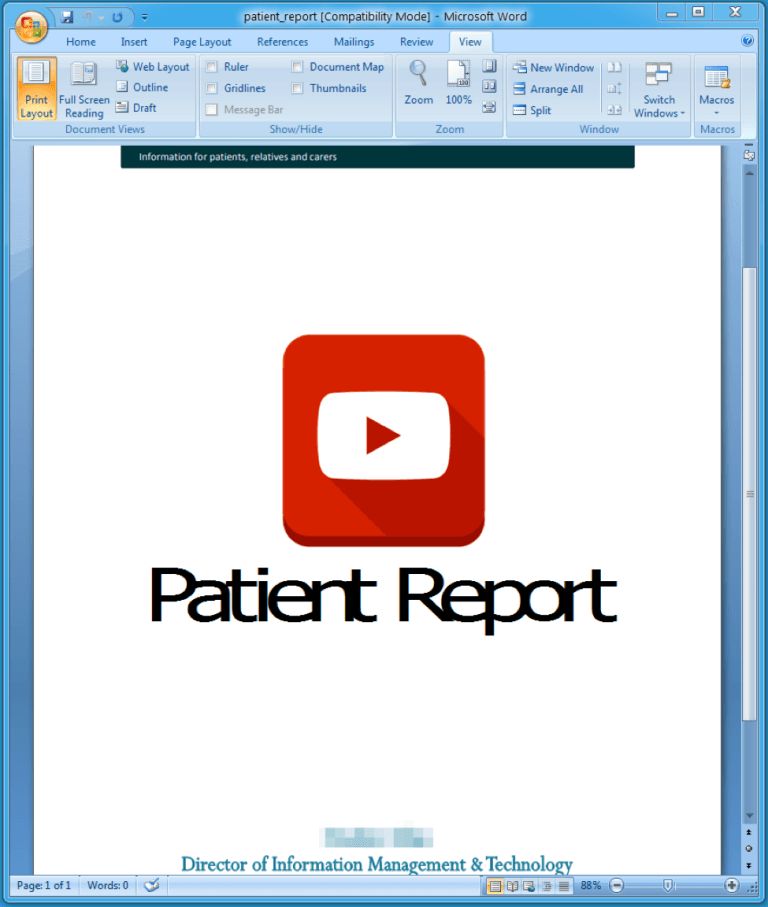
Атака, зафиксированная 22 августа, была направлена главным образом на здравоохранение и образование, вредоносные документы Microsoft Word в этой рассылке содержали встроенный исполняемый файл (OLE-объект). Также в документах находился логотип британской больницы в правом верхнем углу, подразумевалось, что письмо пришло от директора по управлению информацией и технологией этой больницы.

Проходившая же 15 августа атака была направлена на сферу производства и технологий, злоумышленники использовали письмо с темой «Заказ» и документ Microsoft Word, содержащий встроенный исполняемый файл (также OLE-объект). Эти письма приходили от якобы британского аквариума.

Киберпреступники требуют 5 000 долларов, но исследователи отметили, что пострадавшему пользователю предоставляются несколько адресов электронной почты, предположительно, принадлежащих злоумышленнику Игорю Глушкову, чтобы жертва смогла вести переговоры о меньшей сумме выкупа.

Defray шифрует множество типов файлов, при этом, не добавляя к ним расширения. После завершения процесса шифрования этот вымогатель может отключить восстановление при запуске и удалить копии теневого копирования. В Windows 7 он контролирует и завершает запущенные процессы с помощью графического интерфейса, например, диспетчер задач и браузеры.

«Defray сложно назвать масштабным вымогателем, он распространяется маленькими порциями, атакуя определенные сферы. Он не продается как услуга, и, судя по всему, принадлежит только одной группе киберпреступников» - отмечает Proofpoint.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru