



ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET обнаружила новую вредоносную программу, нацеленную на геймеров. Троян Joao распространяется вместе с играми разработчика Aeria Games, доступными на неофициальных площадках. Joao предназначен для загрузки и запуска в зараженной системе другого вредоносного кода.

Троян имеет модульную архитектуру – специалисты ESET обнаружили компоненты для удаленного доступа, шпионажа и проведения DDoS-атак.

На момент исследования Joao распространялся вместе с клиентом популярной онлайн-игры Grand Fantasia. ESET заблокировала сайт, с которого осуществлялась загрузка зараженной версии игры, и сообщила об инциденте в компанию Aeria Games.

Некоторые другие игры этого разработчика ранее также использовались для распространения вредоносных программ. Но в настоящее время сайты, раздающие троян, неактивны, либо опасный контент удален.

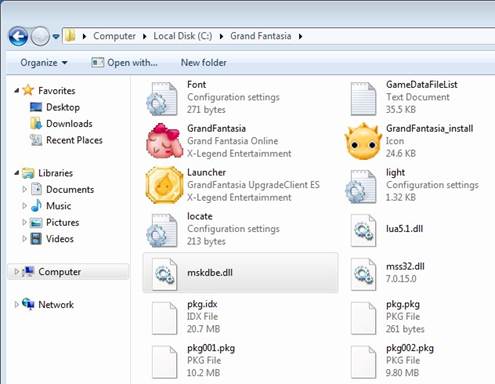
Троян Joao запускается на компьютере жертвы в фоновом режиме одновременно с игровым приложением, чтобы избежать подозрений пользователя. Инфицированная версия игры отличается только наличием «лишнего» файла mskdbe.dll в установочной папке.

После запуска Joao отправляет на удаленный сервер злоумышленников сведения о компьютере жертвы, включая имя устройства, версию операционной системы, информацию об учетной записи пользователя и привилегиях. Далее атакующие могут выбрать дополнительные компоненты Joao для установки в зараженной системе.

Чтобы избежать заражения Joao, ESET рекомендует геймерам:

  • загружать игры с официальных площадок;
  • устанавливать обновления, которые выпускают издатели игр;
  • использовать комплексное антивирусное решение и не выключать его во время игры.

Антивирусные продукты ESET детектируют угрозу как Win32/Joao (Win64/Joao).


Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia:

Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia


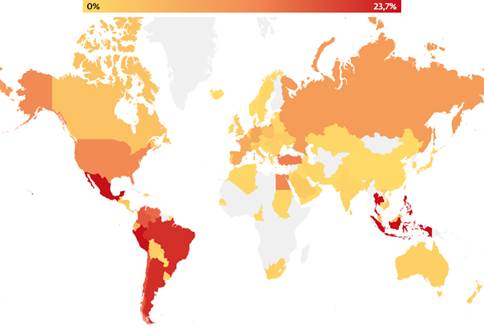
Попытки заражения Joao, по данным системы телеметрии ESET:

Попытки заражения Joao, по данным системы телеметрии ESET

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru