


SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

SOC, NGFW и приказ ФСТЭК №117: главные темы конференции «ВАТЕРЛИНИЯ»

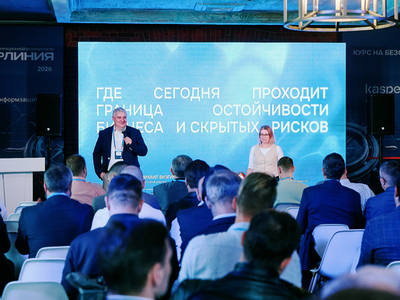
В Москве прошла ежегодная конференция «ВАТЕРЛИНИЯ», организованная компанией «Информзащита». В центре внимания оказались вопросы киберустойчивости, защиты критически важных процессов и подходы, которые помогают компаниям сохранять работоспособность даже в условиях растущего числа киберугроз.

В деловой программе обсуждали не столько отдельные средства защиты, сколько их совместную работу.

Эксперты говорили о безопасной разработке, мониторинге инцидентов, автоматизации процессов SOC и MSSP, а также о том, как анализ сетевого трафика помогает выявлять угрозы ещё до того, как они перерастут в серьёзный инцидент.


Отдельное внимание уделили требованиям приказа ФСТЭК № 117, вопросам сетевой безопасности и практическому опыту импортозамещения межсетевых экранов нового поколения (NGFW). Участники также обсуждали, как переводить регуляторные требования в реальные технические меры и обосновывать инвестиции в информационную безопасность с точки зрения бизнес-рисков.


Во время конференции «Информзащита» и Security Vision подписали соглашение о технологическом партнёрстве. Компании планируют совместно развивать проекты, связанные с автоматизацией процессов информационной безопасности и сервисными моделями SOC.

По словам генерального директора «Информзащиты» Михаила Визгина, сегодня проблемы компаний чаще связаны не с отсутствием средств защиты, а с тем, что они работают разрозненно. Поэтому всё больше внимания уделяется интеграции ИБ-контролей в процессы разработки, автоматизации обработки инцидентов и более глубокому анализу сетевой активности.

Конференция собрала около 200 участников — руководителей, специалистов по ИБ и ИТ, технических экспертов и представителей бизнеса. Помимо докладов, гости смогли обсудить практические вопросы с экспертами и познакомиться с решениями партнёров мероприятия.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru