



ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET: троян Joao охотится на пользователей онлайн-игр

ESET обнаружила новую вредоносную программу, нацеленную на геймеров. Троян Joao распространяется вместе с играми разработчика Aeria Games, доступными на неофициальных площадках. Joao предназначен для загрузки и запуска в зараженной системе другого вредоносного кода.

Троян имеет модульную архитектуру – специалисты ESET обнаружили компоненты для удаленного доступа, шпионажа и проведения DDoS-атак.

На момент исследования Joao распространялся вместе с клиентом популярной онлайн-игры Grand Fantasia. ESET заблокировала сайт, с которого осуществлялась загрузка зараженной версии игры, и сообщила об инциденте в компанию Aeria Games.

Некоторые другие игры этого разработчика ранее также использовались для распространения вредоносных программ. Но в настоящее время сайты, раздающие троян, неактивны, либо опасный контент удален.

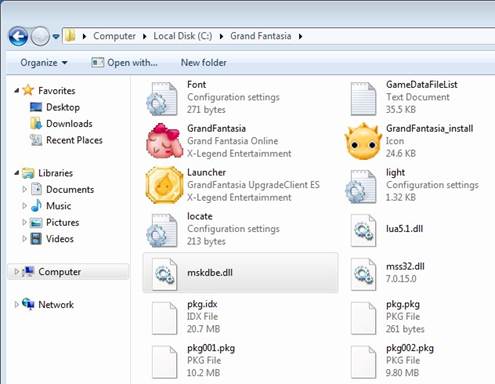
Троян Joao запускается на компьютере жертвы в фоновом режиме одновременно с игровым приложением, чтобы избежать подозрений пользователя. Инфицированная версия игры отличается только наличием «лишнего» файла mskdbe.dll в установочной папке.

После запуска Joao отправляет на удаленный сервер злоумышленников сведения о компьютере жертвы, включая имя устройства, версию операционной системы, информацию об учетной записи пользователя и привилегиях. Далее атакующие могут выбрать дополнительные компоненты Joao для установки в зараженной системе.

Чтобы избежать заражения Joao, ESET рекомендует геймерам:

  • загружать игры с официальных площадок;
  • устанавливать обновления, которые выпускают издатели игр;
  • использовать комплексное антивирусное решение и не выключать его во время игры.

Антивирусные продукты ESET детектируют угрозу как Win32/Joao (Win64/Joao).


Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia:

Вредоносный файл mskdbe.dll в установочной папке игры Grand Fantasia


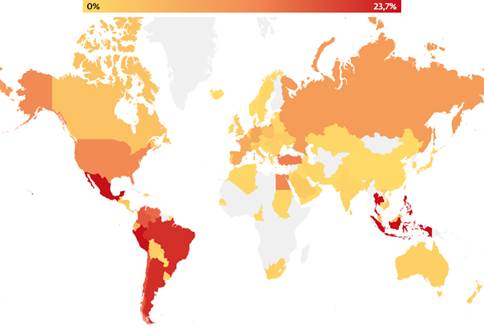
Попытки заражения Joao, по данным системы телеметрии ESET:

Попытки заражения Joao, по данным системы телеметрии ESET

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru