



Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Эксперты предупреждают о появлении новых образцов вымогателей Mamba и Locky. В прошлом году эти шифровальщики держали пользователей в страхе, а в этом году злоумышленники, стоящие за ними, решили оснастить их более разрушительными возможностями.

Diablo6 – новый вариант вымогателя Locky

Locky впервые появился в начале 2016 года и быстро стал одним из самых распространенных вымогателей. Он распространялся благодаря вредоносным вложениям и шифровал почти все форматы файлов на компьютере жертвы, требуя выкуп в биткойнах.

Недавно исследователям удалось обнаружить вредоносную кампанию, распространяющую новый вариант вымогателя Locky, он стал известнее как Diablo6. Атакует Diablo6 преимущественно пользователей и компании в США, затем идет Австрия.

Независимый исследователь по безопасности, использующий онлайн-псевдоним Racco42, наткнулся на новый вариант Locky, который шифрует файлы на зараженных компьютерах и добавляет к ним расширение.diablo6.

Как обычно, шифровальщик распространяется в электронных письмах, содержащих файл Microsoft Word в качестве вложения, который при открытии запускается скрипт VBS. Этот скрипт загружает саму вредоносную программу с удаленного сервера на компьютер пользователя.

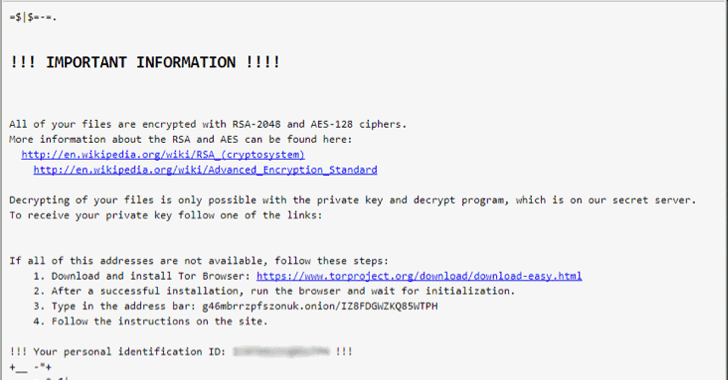
После запуска новый вымогатель шифрует файлы с помощью ключа RSA-2048 (256-битное алгоритм шифрования AES CBC), затем отображает инструкцию, по которой пользователь должен загрузить и установить браузер Tor, после чего посетить сайт злоумышленника для получения дальнейших инструкций.

Diablo6 требует от жертвы 0,48 биткойна (более $ 2,079 за восстановление файлов.

К сожалению, в настоящее время невозможно восстановить файлы, зашифрованные Diablo6, поэтому пользователям необходимо соблюдать осторожность при открытии вложений электронной почты.

Новый вариант вредоноса Mamba

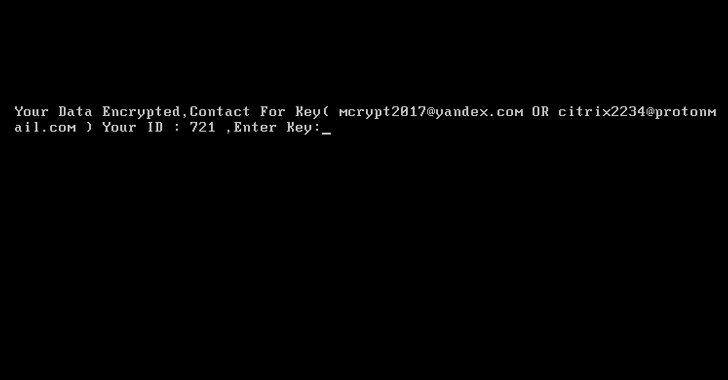
Mamba – очень агрессивный вид вымогателя, он шифрует весь жесткий диск зараженного компьютера, из-за чего операционная система становится непригодной к использованию. Mamba был нацелен на корпорации и крупные организации.

Теперь исследователи Лаборатории Касперского обнаружили новую кампанию по распространению Mamba, атакующую корпоративные сети в Бразилии и Саудовской Аравии.

Mamba использует легитимную программу шифрования Windows DiskCryptor с открытым исходным кодом, благодаря чему удается полностью блокировать жесткие диски компьютеров в целевых организациях. Таким образом, данные расшифровать невозможно, поскольку алгоритмы шифрования, используемые DiskCryptor, очень сильны.

Схема распространения Mamba предполагает либо использование набора эксплойтов, либо вредоносные вложения, отправленные по электронной почте.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru