


Лишь 29% компаний делают бэкапы ERP, а 52% не знают об аудите БД

Лишь 29% компаний делают бэкапы ERP, а 52% не знают об аудите БД

Лишь 29% компаний делают бэкапы ERP, а 52% не знают об аудите БД

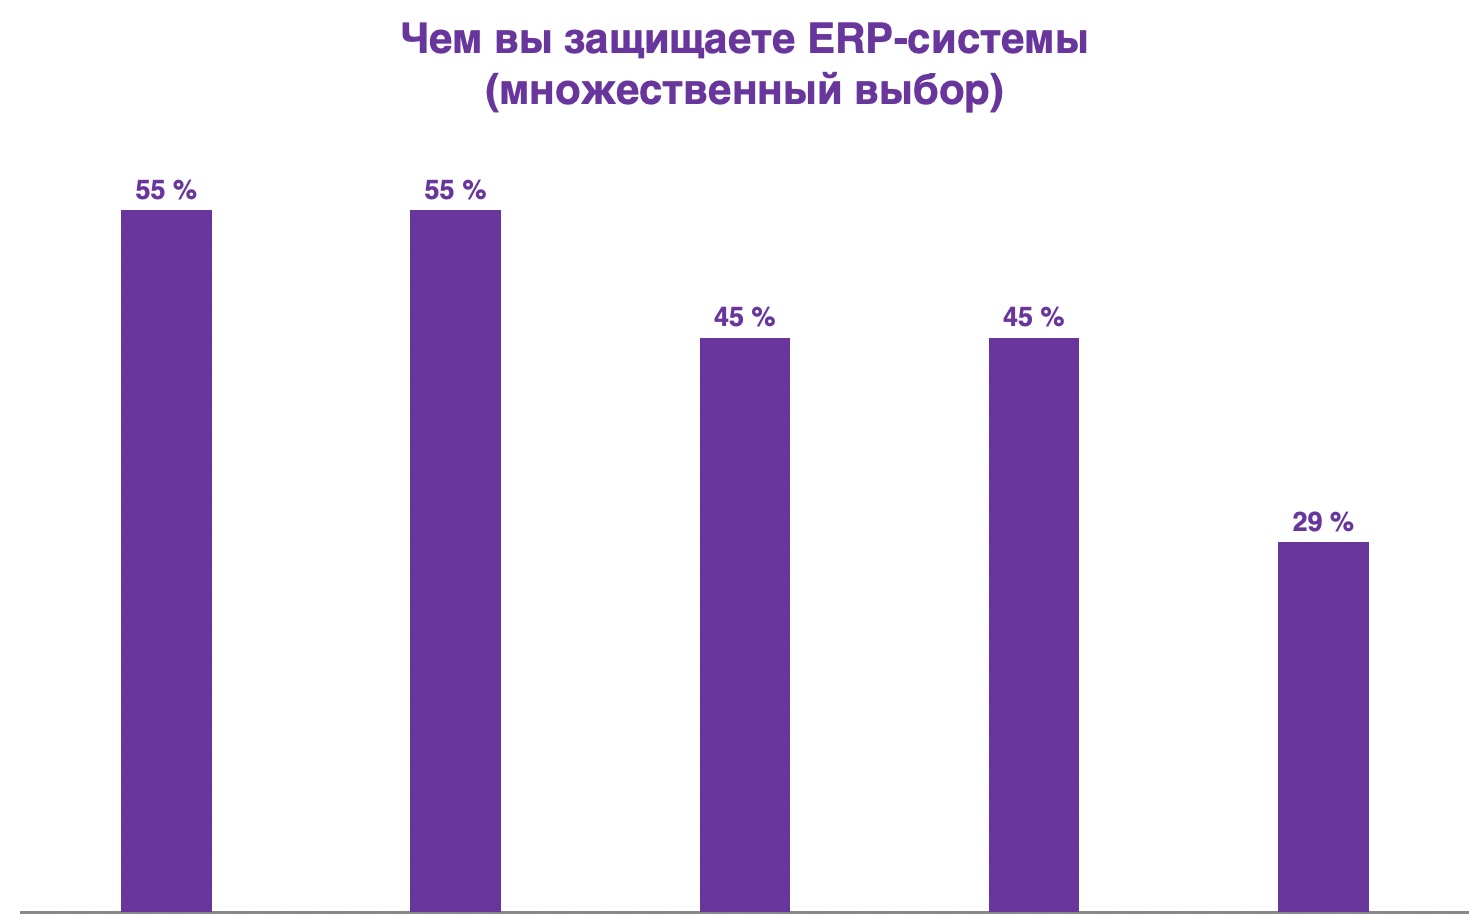
Российский бизнес продолжает укреплять безопасность ERP-систем, но, как показывает свежий опрос, многие делают это фрагментарно. Базовые меры уже стали нормой, а вот более зрелые процессы пока внедрены далеко не везде. Судя по данным исследования, компании в равной степени опираются на сетевую защиту и контроль доступа.

55% используют межсетевые экраны, сегментацию сети и VPN, и столько же настроили многофакторную аутентификацию и ролевую модель.

Однако только 45% ведут централизованный журнал доступа и передают подозрительные события в SIEM. Фактически почти половина организаций не отслеживает внутреннюю активность в ERP на уровне, необходимом для расследования инцидентов. Столько же (45%) применяют средства защиты баз данных для мониторинга доступа и внутренних рисков.

С резервным копированием ситуация хуже: лишь 29% регулярно делают бэкапы и имеют планы восстановления как на уровне БД, так и приложений. Это ставит под угрозу данные об операциях — при сбоях или атаках их потеря для многих компаний может стать реальностью.


Маскирование данных внедрено точечно.

  • 30% используют динамическое маскирование на уровне базы данных.
  • 26% включили его в систему управления доступом.
  • Только 7% применяют маскирование в BI и аналитике.
  • 37% ограничиваются статическим подходом при выгрузках, что снижает гибкость и делает контроль сложнее.

Отдельный тревожный сигнал — аудит настроек баз данных. Более половины компаний (52%) даже не знают, проводится ли он вообще. Регулярно проверяют конфигурации лишь четверть:

  • 24% — каждый месяц,
  • 12% — ежеквартально,
  • 6% — раз в полгода,
  • Еще 6% вспоминают об аудите только после инцидента.

По словам Дмитрия Ларина, руководителя продуктового направления по защите БД группы компаний «Гарда», бизнес осознаёт важность защиты ERP, но зрелых процессов всё ещё не хватает. Компании внедряют отдельные решения — SIEM, маскирование, защиту баз данных, — однако аудит и восстановление данных часто остаются за рамками приоритетов.

Ларин отмечает, что разрыв между декларируемой безопасностью и реальной готовностью к инцидентам по-прежнему велик. Чтобы закрыть эти пробелы, организациям нужно переходить от набора отдельных мер к системному мониторингу, автоматизации контроля и прозрачным процедурам управления доступом и данными.

Подпишитесь на новости

Использование VPN в сетях 5G может обернуться для россиян доплатой

К счёту за мобильную связь может добавиться плата за активное использование зарубежных ресурсов. Минцифры вновь обсуждает с операторами тарификацию международного трафика, на этот раз сверх 50 ГБ и только в сетях 5G. Конкретного решения пока нет.

Как пишет «Коммерсантъ», один из источников связывает запуск с октябрём, но предупреждает: сроки могут сдвинуться.

Размер платежа в нынешнем варианте не указан. Минцифры не ответило изданию, операторы отказались от комментариев.

Главная загвоздка — техника. Нынешние сети 5G связаны с инфраструктурой LTE, и готового механизма тарификации у операторов, по словам источников, нет. Опрошенные эксперты считают задачу решаемой, но потребуется разделять трафик, учитывать переключения между сетями и перенастраивать биллинг.

Ещё предстоит определить, какой трафик считать международным. Поэтому заголовки СМИ в стиле «VPN стал платным» пока сильно опережает события: обсуждается плата за зарубежный трафик, которая потенциально затронет и другие сервисы.

Порог тоже немаленький. По приведённым оценкам, в 2025 году абонент расходовал в среднем 24 ГБ всего мобильного трафика в месяц. Международные 50 ГБ исключительно через 5G — куда более узкий сценарий.

RSS: Новости на портале Anti-Malware.ru