



Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

Фишинг-мошенники нацелены на пользователей, берущих ипотеку

В течение последних нескольких лет мошенничество в корпоративной переписке привело к тому, что пользователи потеряли около $1,45 млрд. за 2016 год. А теперь еще появилась и новая угроза – фишинг, связанный с темой ипотеки. Похоже на то, что она будет развиваться по аналогичной траектории.

В июне этого года Федеральная торговая комиссия предупредила пользователей о том, что мошенники иногда используют электронные письма с целью похищения их денежных средств и кражи конфиденциальной информации.

Обычно злоумышленники любыми способами пытаются заставить своих жертв перевести деньги на свой счет. Федеральная торговая комиссия в своем обращении к пользователям так описала приблизительную последовательность действий киберпреступников:

«Сначала хакеры добывают информацию о предстоящих сделках с недвижимостью. Затем они отправляют электронное письмо покупателю, представляясь специалистом по недвижимости или компанией. Далее идет переписка, в которой мошенники утверждают, что в договор были внесены правки, и теперь используется другой счет для отправки платежей. Как не трудно догадаться, этот самый другой счет принадлежит злоумышленникам».

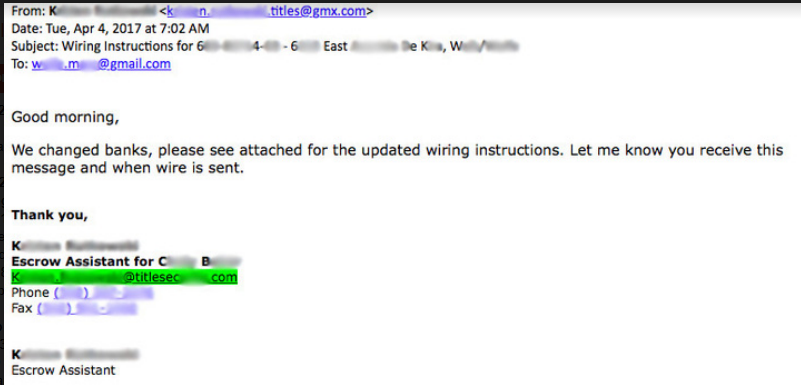
Barracuda Networks описала реальный пример атаки, который не достиг своей цели:

«В тот день, когда пользователи собирались переводить свои средства, они получили электронное письмо якобы от своей ипотечной компании, в котором говорилось, что условия предоставления ипотеки обновлены и находятся во вложении к письму».

Вложения – еще один вектор для атак. С их помощью можно заразить пользователя банковским трояном или вымогателем, в этом случае даже не придется прибегать к фишингу.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru