



M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

Специалисты ESET установили источник эпидемии трояна-шифратора Win32/Diskcoder.C Trojan (Petya.С). Злоумышленники скомпрометировали бухгалтерское программное обеспечение M.E.Doc, широко распространенное в украинских компаниях, включая финансовые организации.

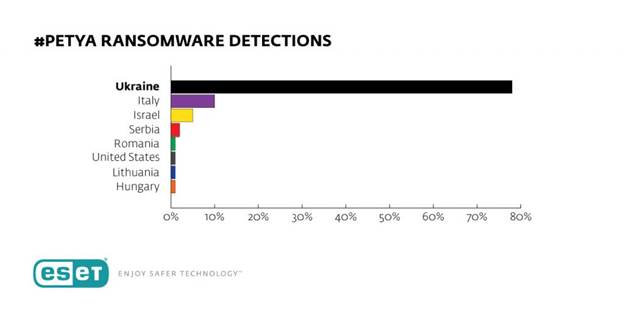
Некоторые корпоративные пользователи установили троянизированное обновление M.E.Doc, положив начало атаке, охватившей страны Европы, Азии и Америки. По данным системы телеметрии ESET, большинство срабатываний антивирусных продуктов ESET NOD32 пришлось на Украину, Италию и Израиль.

Вредоносная программа является новой модификацией семейства Petya. Антивирусные продукты ESET детектируют ее как Win32/Diskcoder.C Trojan. Если Win32/Diskcoder.C Trojan успешно инфицирует главную загрузочную запись (MBR — Master Boot Record), он зашифрует весь жесткий диск. В противном случае, программа шифрует все файлы (как Mischa).


Шифратор распространяется при помощи SMB-эксплойта EternalBlue, который ранее стал причиной массового характера эпидемии WannaCry. Дальнейшее распространение внутри локальной сети осуществляется через PsExec. Это сочетание обуславливает стремительное распространение вредоносной программы.

Для заражения корпоративной сети достаточно одного уязвимого компьютера, на котором не установлены обновления безопасности. С его помощью вредоносная программа попадет в сеть, получит права администратора и распространится на остальные устройства.     

Продукты ESET детектируют Win32/Diskcoder.C Trojan, начиная с 14:30 по московскому времени, а также защищают на сетевом уровне от эксплойт-атак с использованием EternalBlue.

Рекомендации для пользователей:

  1. Убедитесь, что все узлы сети защищены комплексным антивирусным ПО, которое обновлено до последней версии и поддерживает современные технологии обнаружения.
  2. Установите все актуальные обновления безопасности Microsoft Windows. Это можно сделать по прямой ссылке.
  3. По необходимости проверьте рабочие станции на предмет защищенности от эксплойт-атак с EternalBlue. Бесплатная утилита ESET для проверки доступна по ссылке.
  4. При подозрении на заражение отключите инфицированные рабочие станции от корпоративной сети и обратитесь в службу технической поддержки вашего антивирусного вендора.
  5. Если заражение произошло, не рекомендуем платить выкуп злоумышленникам. Почтовый адрес злоумышленников был заблокирован, вы не сможете получить ключ для расшифровки даже если оплата будет произведена.
  6. Домашние пользователи ESET. Установить обновление антивирусного продукта. ESET NOD32 детектирует новую модификацию Petya.C начиная с 14:30 по московскому времени 27 июня.
  7. Корпоративные пользователи ESET. Отправить обновления на все рабочие станции или установить обновление. 

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru