



M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

Специалисты ESET установили источник эпидемии трояна-шифратора Win32/Diskcoder.C Trojan (Petya.С). Злоумышленники скомпрометировали бухгалтерское программное обеспечение M.E.Doc, широко распространенное в украинских компаниях, включая финансовые организации.

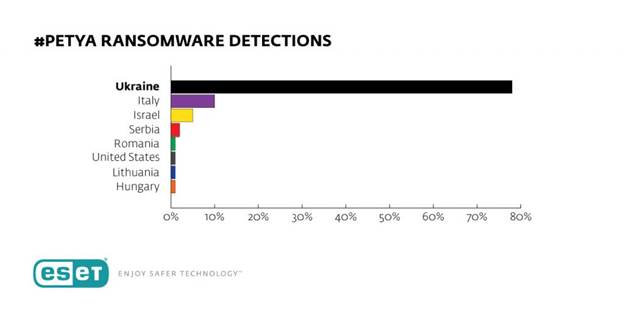
Некоторые корпоративные пользователи установили троянизированное обновление M.E.Doc, положив начало атаке, охватившей страны Европы, Азии и Америки. По данным системы телеметрии ESET, большинство срабатываний антивирусных продуктов ESET NOD32 пришлось на Украину, Италию и Израиль.

Вредоносная программа является новой модификацией семейства Petya. Антивирусные продукты ESET детектируют ее как Win32/Diskcoder.C Trojan. Если Win32/Diskcoder.C Trojan успешно инфицирует главную загрузочную запись (MBR — Master Boot Record), он зашифрует весь жесткий диск. В противном случае, программа шифрует все файлы (как Mischa).


Шифратор распространяется при помощи SMB-эксплойта EternalBlue, который ранее стал причиной массового характера эпидемии WannaCry. Дальнейшее распространение внутри локальной сети осуществляется через PsExec. Это сочетание обуславливает стремительное распространение вредоносной программы.

Для заражения корпоративной сети достаточно одного уязвимого компьютера, на котором не установлены обновления безопасности. С его помощью вредоносная программа попадет в сеть, получит права администратора и распространится на остальные устройства.     

Продукты ESET детектируют Win32/Diskcoder.C Trojan, начиная с 14:30 по московскому времени, а также защищают на сетевом уровне от эксплойт-атак с использованием EternalBlue.

Рекомендации для пользователей:

  1. Убедитесь, что все узлы сети защищены комплексным антивирусным ПО, которое обновлено до последней версии и поддерживает современные технологии обнаружения.
  2. Установите все актуальные обновления безопасности Microsoft Windows. Это можно сделать по прямой ссылке.
  3. По необходимости проверьте рабочие станции на предмет защищенности от эксплойт-атак с EternalBlue. Бесплатная утилита ESET для проверки доступна по ссылке.
  4. При подозрении на заражение отключите инфицированные рабочие станции от корпоративной сети и обратитесь в службу технической поддержки вашего антивирусного вендора.
  5. Если заражение произошло, не рекомендуем платить выкуп злоумышленникам. Почтовый адрес злоумышленников был заблокирован, вы не сможете получить ключ для расшифровки даже если оплата будет произведена.
  6. Домашние пользователи ESET. Установить обновление антивирусного продукта. ESET NOD32 детектирует новую модификацию Petya.C начиная с 14:30 по московскому времени 27 июня.
  7. Корпоративные пользователи ESET. Отправить обновления на все рабочие станции или установить обновление. 

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru