Вирусные аналитики компании «Доктор Веб» обнаружили в каталоге Google Play несколько потенциально опасных приложений, которые несут угрозу главным образом пользователям на территории Украины. Эти программы позволяют обойти блокировку сайтов «ВКонтакте» и «Одноклассники», но делают это небезопасным способом.
Они передают через сторонние серверы и в незашифрованном виде логины и пароли от учетных записей, а также весь трафик при работе в социальных сетях, что может привести к утечке конфиденциальной информации.
В мае текущего года на территории Украины указом президента был ограничен доступ к услугам и сервисам ряда российских компаний, среди которых оказались социальные сети «ВКонтакте» и «Одноклассники». Это привело к росту популярности средств обхода блокировки, таких как браузер Tor, VPN и анонимайзеры. Кроме того, стали появляться новые программы, предоставляющие аналогичный функционал, однако далеко не все из этих новинок безопасны.
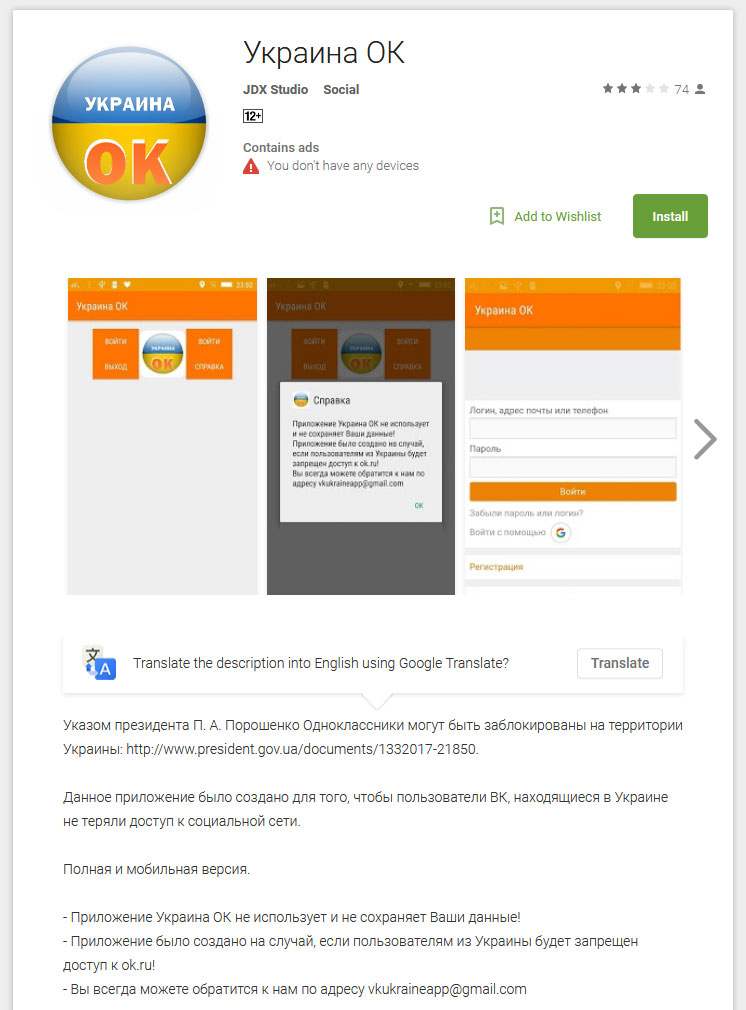
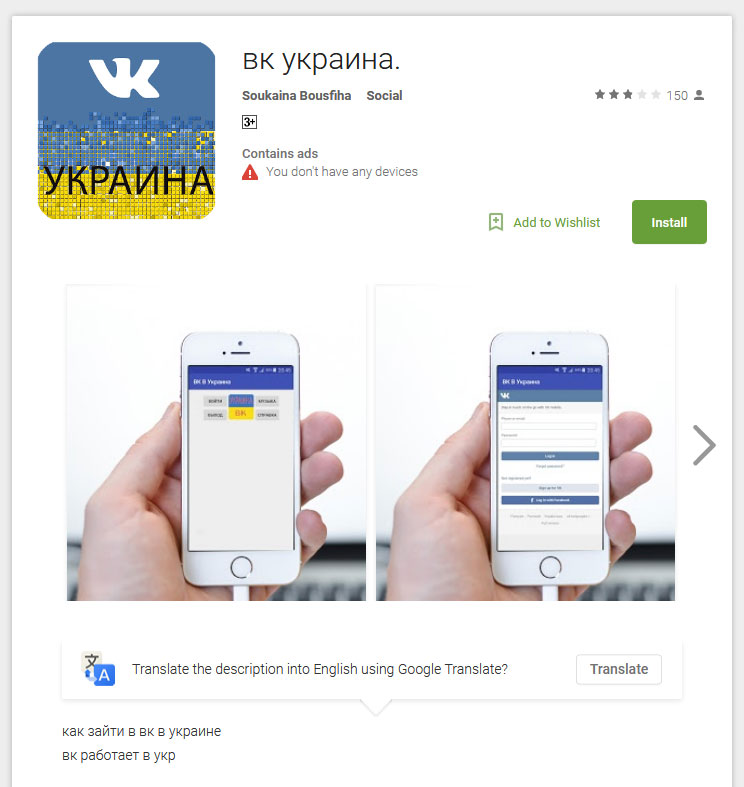
Вирусные аналитики «Доктор Веб» обнаружили в каталоге Google Play несколько приложений, которые позволяют работать с заблокированными сайтами «ВКонтакте» и «Одноклассники». Для доступа к этим социальным сетям владельцам Android-устройств предлагается указать свой логин и пароль, после чего программы выполняют вход в учетную запись пользователя в обход ограничения. Специалисты «Доктор Веб» выявили 8 таких программ, которые распространяются разработчиками JDX Studio, Soukaina Bousfiha, Zikolabs, Boubakri yassir, affzakanab и simon faiz.
Все эти приложения выглядят очень похожими. Они устанавливаются на мобильные устройства как программы с именами «ВК В Украина», «ВК Украина», «ВК Украина 2», «ОК Украина», «Украина ОК», «ВК VPN Украина.», «ВК Украiна» и «ВК Украина VPN»» и имеют схожие значки. В общей сложности их скачали более 122 000 пользователей, каждый из которых рискует столкнуться с утечкой персональных данных.
Проблема состоит в том, что для обхода блокировки сайтов социальных сетей это ПО перенаправляет трафик через один из онлайн-анонимайзеров. Анонимайзеры – это специализированные серверы, которые пропускают через себя сетевые запросы, а также скрывают информацию о компьютере или мобильном устройстве для обхода ограничения на посещение заблокированных интернет-ресурсов. Такие сервисы востребованы, например, среди пользователей из корпоративных сетей, где системные администраторы на уровне шлюза запретили доступ к доменам социальных сетей.
Введенные в программах логин и пароль передаются серверу-анонимайзеру в незашифрованном виде, поэтому ничто не мешает его владельцам использовать полученную информацию в незаконных целях. Например, они могут зайти в социальную сеть от имени пользователя и без его ведома рассылать сообщения, добавлять друзей, вступать в группы, читать переписку, просматривать фотографии и т. п. При этом пользователь не знает, что авторизуется в социальной сети через сторонний домен, так как в приложениях не отображается адресная строка. Дальнейшая работа с сайтами «ВКонтакте» и «Одноклассники» через это ПО также происходит без шифрования, что позволяет контролировать все выполняемые в этих социальных сетях действия,
Даже если предположить, что такой безответственный подход к защите конфиденциальных сведений со стороны владельцев анонимайзера и авторов приложений продиктован ошибкой или элементарным незнанием основ информационной безопасности, нет никакой гарантии, что незашифрованный сетевой трафик не перехватят злоумышленники.
Поскольку использование указанных программ может привести к утечке персональной информации, антивирус Dr.Web детектирует их как потенциально опасные приложения Program.PWS.1. Вирусные аналитики «Доктор Веб» проинформировали компанию Google о том, что указанное ПО несет угрозу раскрытия конфиденциальных сведений, однако на момент публикации этого материала программы все еще были доступны для загрузки.
Во избежание риска пользователям заблокированных онлайн-ресурсов следует избегать сомнительных приложений и сервисов для обхода ограничений доступа. На рынке существуют более безопасные решения, которые предоставляют достаточный уровень защищенности. Среди них – коммерческие и бесплатные VPN (Virtual Network Provider или частные виртуальные сети), а также Proxy-серверы.
Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.
О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.
По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.
Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.
Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.
Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.