



Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

О том, что в чипсете Intel Puma 6 есть некоторые проблемы, стало известно еще в конце 2016 года, когда пользователи форумов DSLReports начали массово жаловаться на свои устройства. Сначала речь шла лишь о некоторых моделях модемов Arris, но позже стало ясно, что проблема более масштабная.

Как оказалось, баг кроется в работе Intel Puma 6, и эксплуатируя проблему можно устроить на уязвимое устройство настоящую DoS-атаку, значительно урезав скорость жертвы или вообще пректив работу устройства. Пользователи обнаружили, что модемы не справляются даже с нагрузкой в несколько тысяч пакетов в секунду, и атакующий может отправлять пакеты на TCP и UDP порты жертвы, спровоцировав отказ в обсаживании (путем переполнения look-up table), пишет xakep.ru.

Так, поток обычных, небольших пакетов мощностью 200 кбит/с, распределенный между портами TCP, UDP и даже ICMP, способен заставить устройство «захлебнуться» данными. Кстати, первыми на проблему обратили внимание геймеры, так как в онлайне даже незначительное latency может повлиять на исход игры.


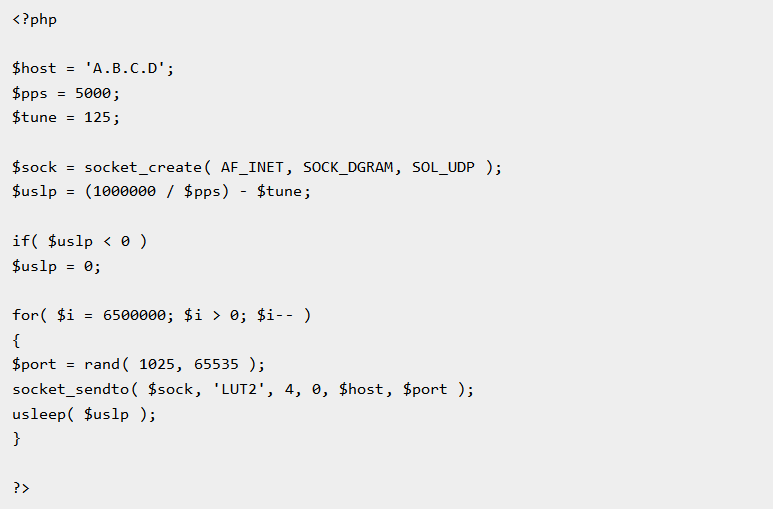
PoC-эксплоит


На форумах DSLReports сумели разобраться, что подобное поведение в частности демонстрируют устройства Arris SB6190 и Netgear CM700, и даже представили proof-of-concept эксплоит: PHP-код, который «выстреливает» в жертву 5000 UDP-пакетов в секунду, распределяя их между случайными портами. Для осуществления атаки, по сути, достаточно просто узнать IP-адрес цели. К тому же пользователи подсчитали, что устройства на базе Intel Puma 6 теряют порядка 6% пакетов IPv4 или IPv6.

На этой неделе обнаруженная пользователями проблема нашли официальное подтверждение. Так, компания Netgear предупредила своих клиентов о том, что модемы CM700 и C6300 действительно уязвимы перед DoS-атаками и пообещала в скором времени представить патч.

Судя по всему, теперь компании Intel грозит судебный иск, так как юридическая фирма Schubert Jonckheer & Kolbe уже призывает пострадавших пользователей стать участниками коллективного иска против компании.

Ниже приведен список устройств, в работе которых пользователям форумов DLSReports удалось  выявить проблемы.

  • Arris SB6190
  • Arris TG1672G
  • Arris TM1602
  • Super Hub 3 (Arris TG2492LG)
  • Hitron CGN3 / CDA / CGNV серии модемов:
  • Hitron CDA-32372
  • Hitron CDE-32372
  • Hitron CDA3-35
  • Hitron CGNV4
  • Hitron CGNM-3552
  • Hitron CGN3
  • Hitron CGNM-2250
  • Linksys CM3024
  • Linksys CM3016
  • TP-Link CR7000
  • Netgear AC1750 C6300 AC1900
  • Netgear CM700
  • Telstra Gateway Max (Netgear AC1900 / C6300)
  • Cisco DPC3848V
  • Cisco DPC3941B / DPC3941T
  • Cisco DPC3939
  • Compal CH7465-LG / Arris TG2492LG
  • Samsung Home Media Server

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru
