



Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Группа хакеров, называющая себя Shadow Brokers, выпустила еще одну порцию эксплойтов и инструментов, предположительно используемых киберпреступниками Equation Group. Также злоумышленники опубликовали сообщение президенту США Дональду Трампу.

Анализ опубликованных файлов показал наличие различных эксплойтов и списков организаций, на которые, по-видимому, нацелена Equation Group.

Исследователь Google Project Zero Тэвис Орманди (Tavis Ormandy) утверждает, что один из опубликованных эксплоитов, получивший имя EXACTCHANGE, эксплуатирует уязвимость ядра Linux, которая может быть использована для повышения локальных привилегий. Орманди полагает, что Equation Group пользовались этим эксплоитом «в течение многих лет», прежде чем он был обнаружен исследователями Google в 2009 году.

Анализ, проведенный Максимом Зайцевым, показал, что просочившиеся файлы включают в себя эксплоиты Solaris, кросс-платформенные средства удаленного администрирования (RAT), кейлоггеры Linux, эксплойты, нацеленные на брандмауэры Cisco и эксплуатирующие уязвимости в IP.Board и Apache.

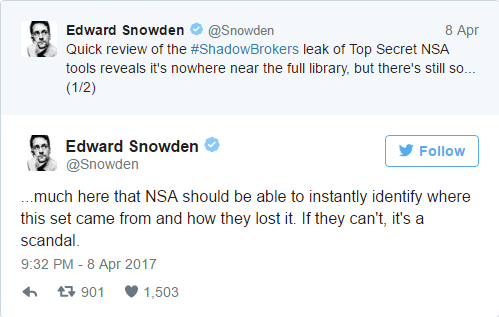
Эксперты также нашли списки IP-адресов и доменных имен, которые могут принадлежать организациям, на которые нацелена Equation Group. Хакеры The Shadow Brokers изначально пытались продать эксплойты, но ни одна из стратегий, включая аукционы и прямые предложения покупки, не была успешной. Несмотря на то, что группа хакеров сделала доступной еще одну партию файлов, Эдварда Сноуден, как и Зайцев, считают, что остались некоторые неопубликованные файлы.

В опубликованном хакерами на Medium сообщении они обращаются к президенту Трампу, утверждая, что они разочарованы его действиями.

«TheShadowBrokers голосовали за вас. TheShadowBrokers поддерживает вас. TheShadowBrokers теряет веру в вас. Похоже на то, что вы отрекаетесь от «своей базы», «движения» и людей, которые вас выбирают» - говорится в сообщении хакеров.

Группа в очередной раз заявила, что она не связана с Россией, однако отметила, что Россия и Путин являются «лучшими союзниками» Соединенных Штатов до тех пор, пока общие враги не будут побеждены, а Америка не станет великой.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru