



Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Группа хакеров, называющая себя Shadow Brokers, выпустила еще одну порцию эксплойтов и инструментов, предположительно используемых киберпреступниками Equation Group. Также злоумышленники опубликовали сообщение президенту США Дональду Трампу.

Анализ опубликованных файлов показал наличие различных эксплойтов и списков организаций, на которые, по-видимому, нацелена Equation Group.

Исследователь Google Project Zero Тэвис Орманди (Tavis Ormandy) утверждает, что один из опубликованных эксплоитов, получивший имя EXACTCHANGE, эксплуатирует уязвимость ядра Linux, которая может быть использована для повышения локальных привилегий. Орманди полагает, что Equation Group пользовались этим эксплоитом «в течение многих лет», прежде чем он был обнаружен исследователями Google в 2009 году.

Анализ, проведенный Максимом Зайцевым, показал, что просочившиеся файлы включают в себя эксплоиты Solaris, кросс-платформенные средства удаленного администрирования (RAT), кейлоггеры Linux, эксплойты, нацеленные на брандмауэры Cisco и эксплуатирующие уязвимости в IP.Board и Apache.

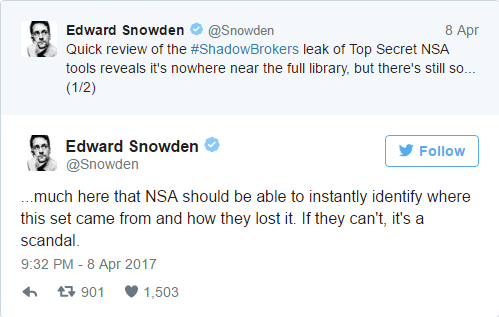
Эксперты также нашли списки IP-адресов и доменных имен, которые могут принадлежать организациям, на которые нацелена Equation Group. Хакеры The Shadow Brokers изначально пытались продать эксплойты, но ни одна из стратегий, включая аукционы и прямые предложения покупки, не была успешной. Несмотря на то, что группа хакеров сделала доступной еще одну партию файлов, Эдварда Сноуден, как и Зайцев, считают, что остались некоторые неопубликованные файлы.

В опубликованном хакерами на Medium сообщении они обращаются к президенту Трампу, утверждая, что они разочарованы его действиями.

«TheShadowBrokers голосовали за вас. TheShadowBrokers поддерживает вас. TheShadowBrokers теряет веру в вас. Похоже на то, что вы отрекаетесь от «своей базы», «движения» и людей, которые вас выбирают» - говорится в сообщении хакеров.

Группа в очередной раз заявила, что она не связана с Россией, однако отметила, что Россия и Путин являются «лучшими союзниками» Соединенных Штатов до тех пор, пока общие враги не будут побеждены, а Америка не станет великой.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru