



В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

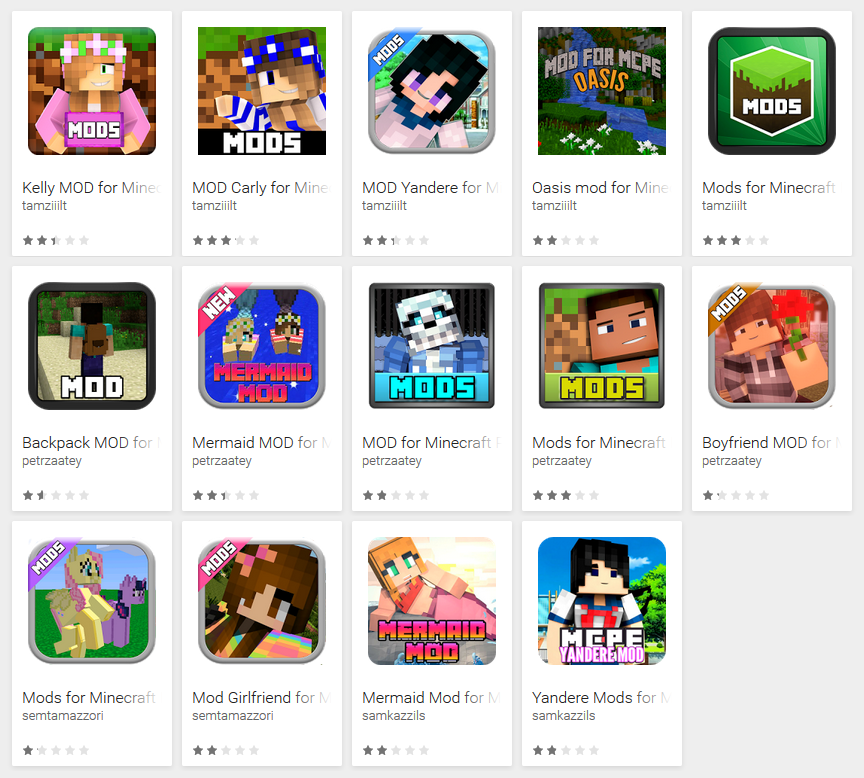
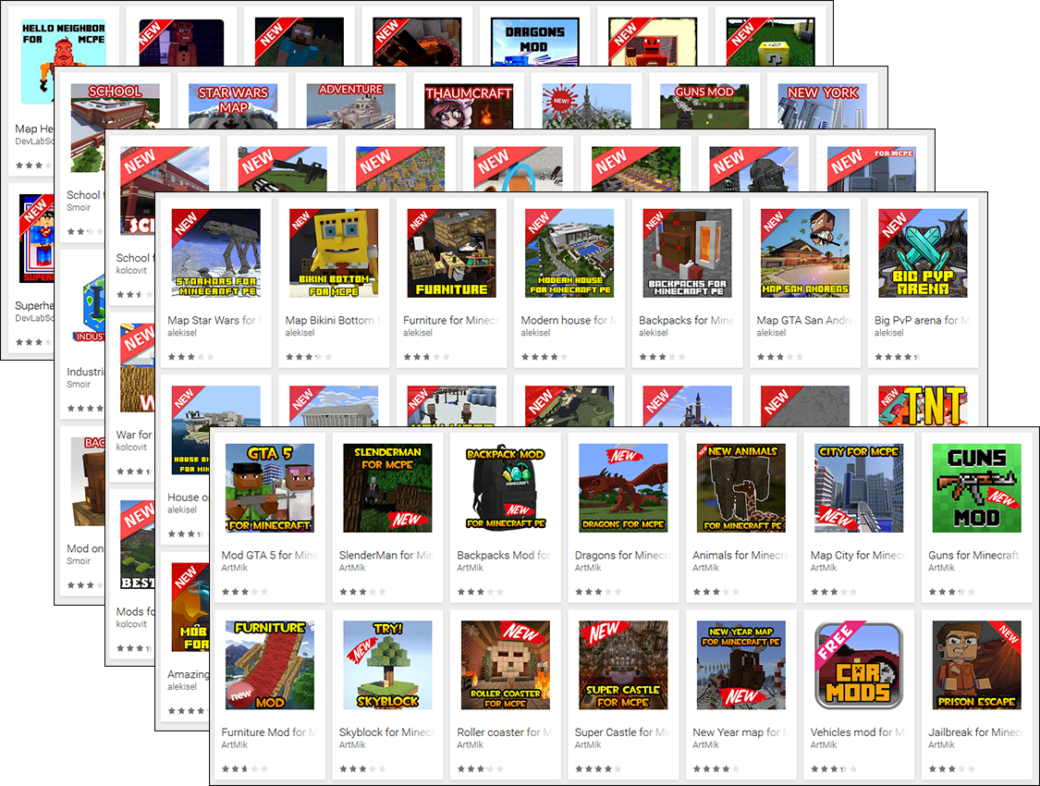
Эксперты компании ESET сообщили, что в официальном каталоге приложений Google Play было обнаружено 87 вредоносных приложений, замаскированных под моды для игры Minecraft. Вместо модов пользователи получали всевозможную adware, а также ссылки на скамерские сайты. Суммарно приложения были загружены более 990 000 раз.

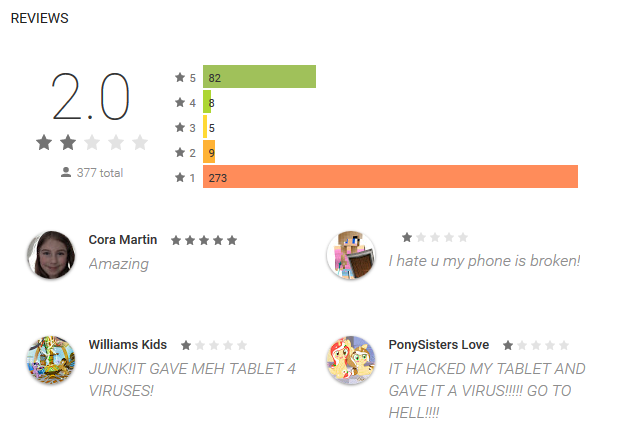
Исследователи разделили вредоносные приложения на две категории: навязчивая реклама (adware) и скам. В первую категорию попали 14 приложений, загруженные более 80 000 раз. Почти все они имели плохой рейтинг и отзывы, так что опытные пользователи могли избежать их без особенного труда. Эту партию приложений уже удалили из каталога стараниями Android Security Team, пишет xakep.ru.


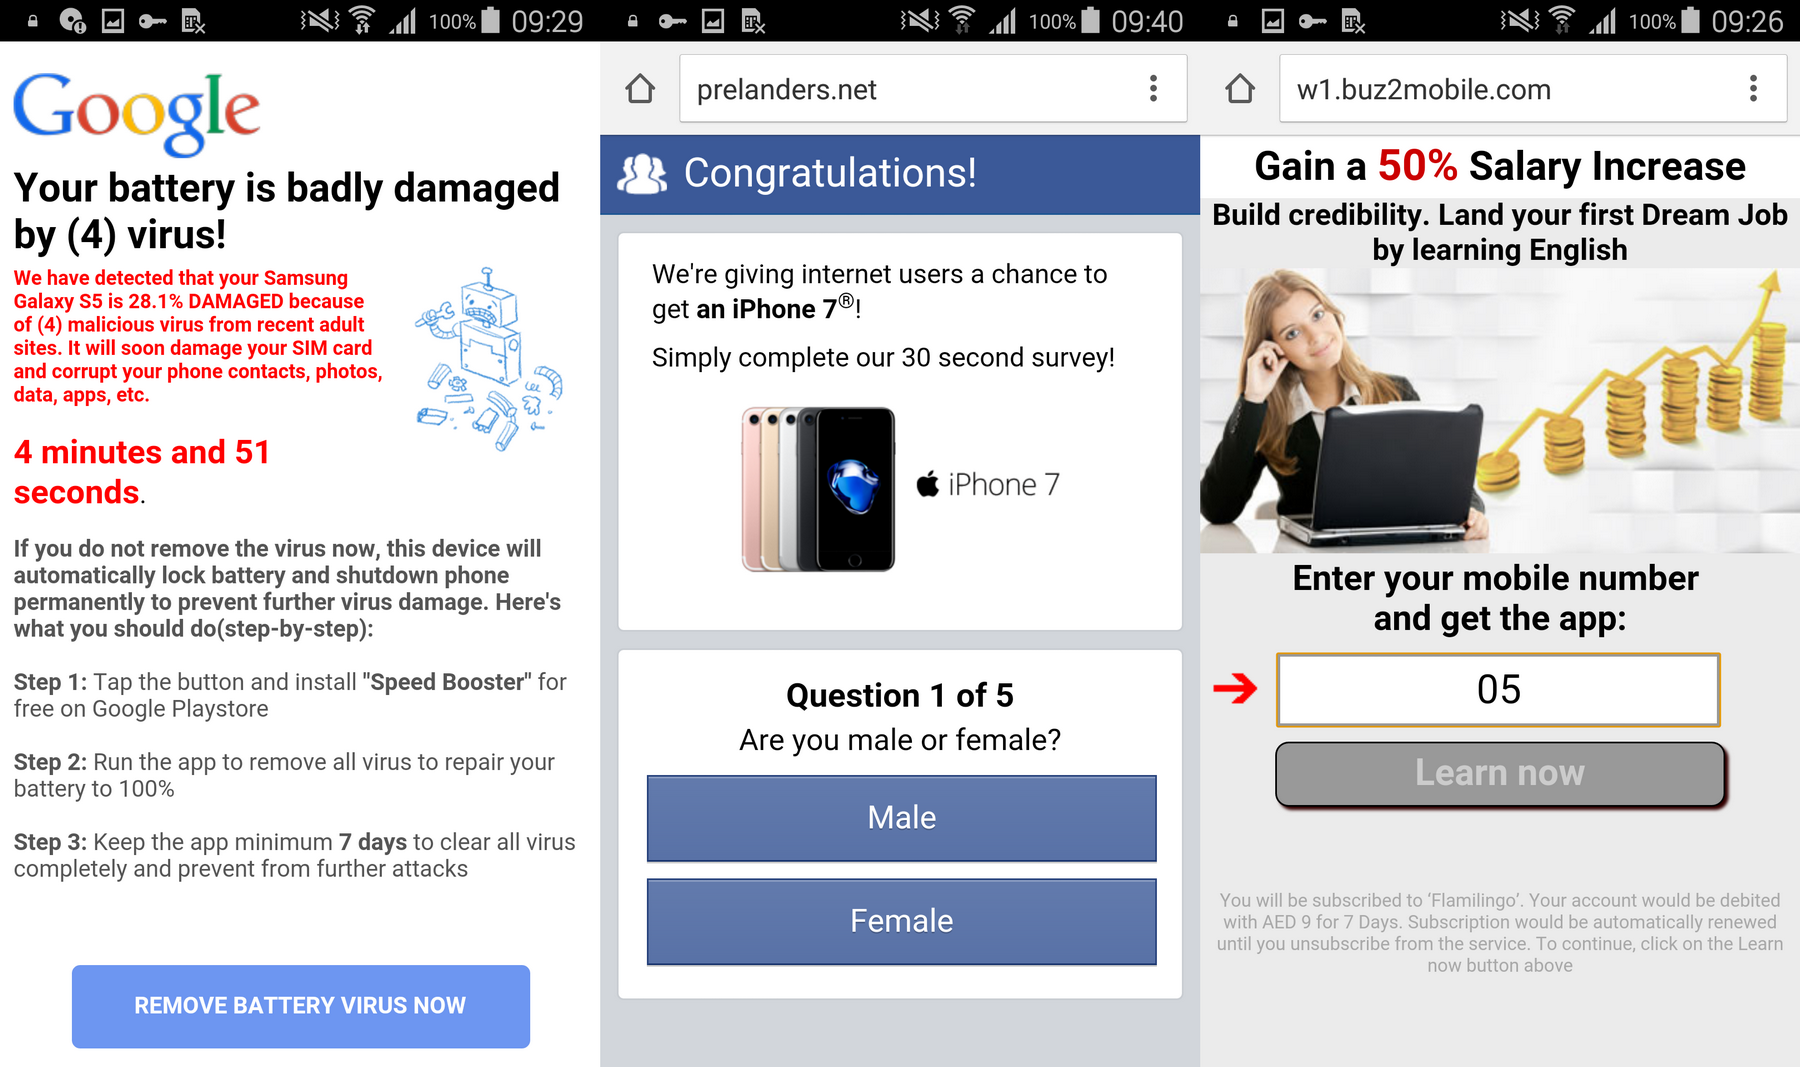
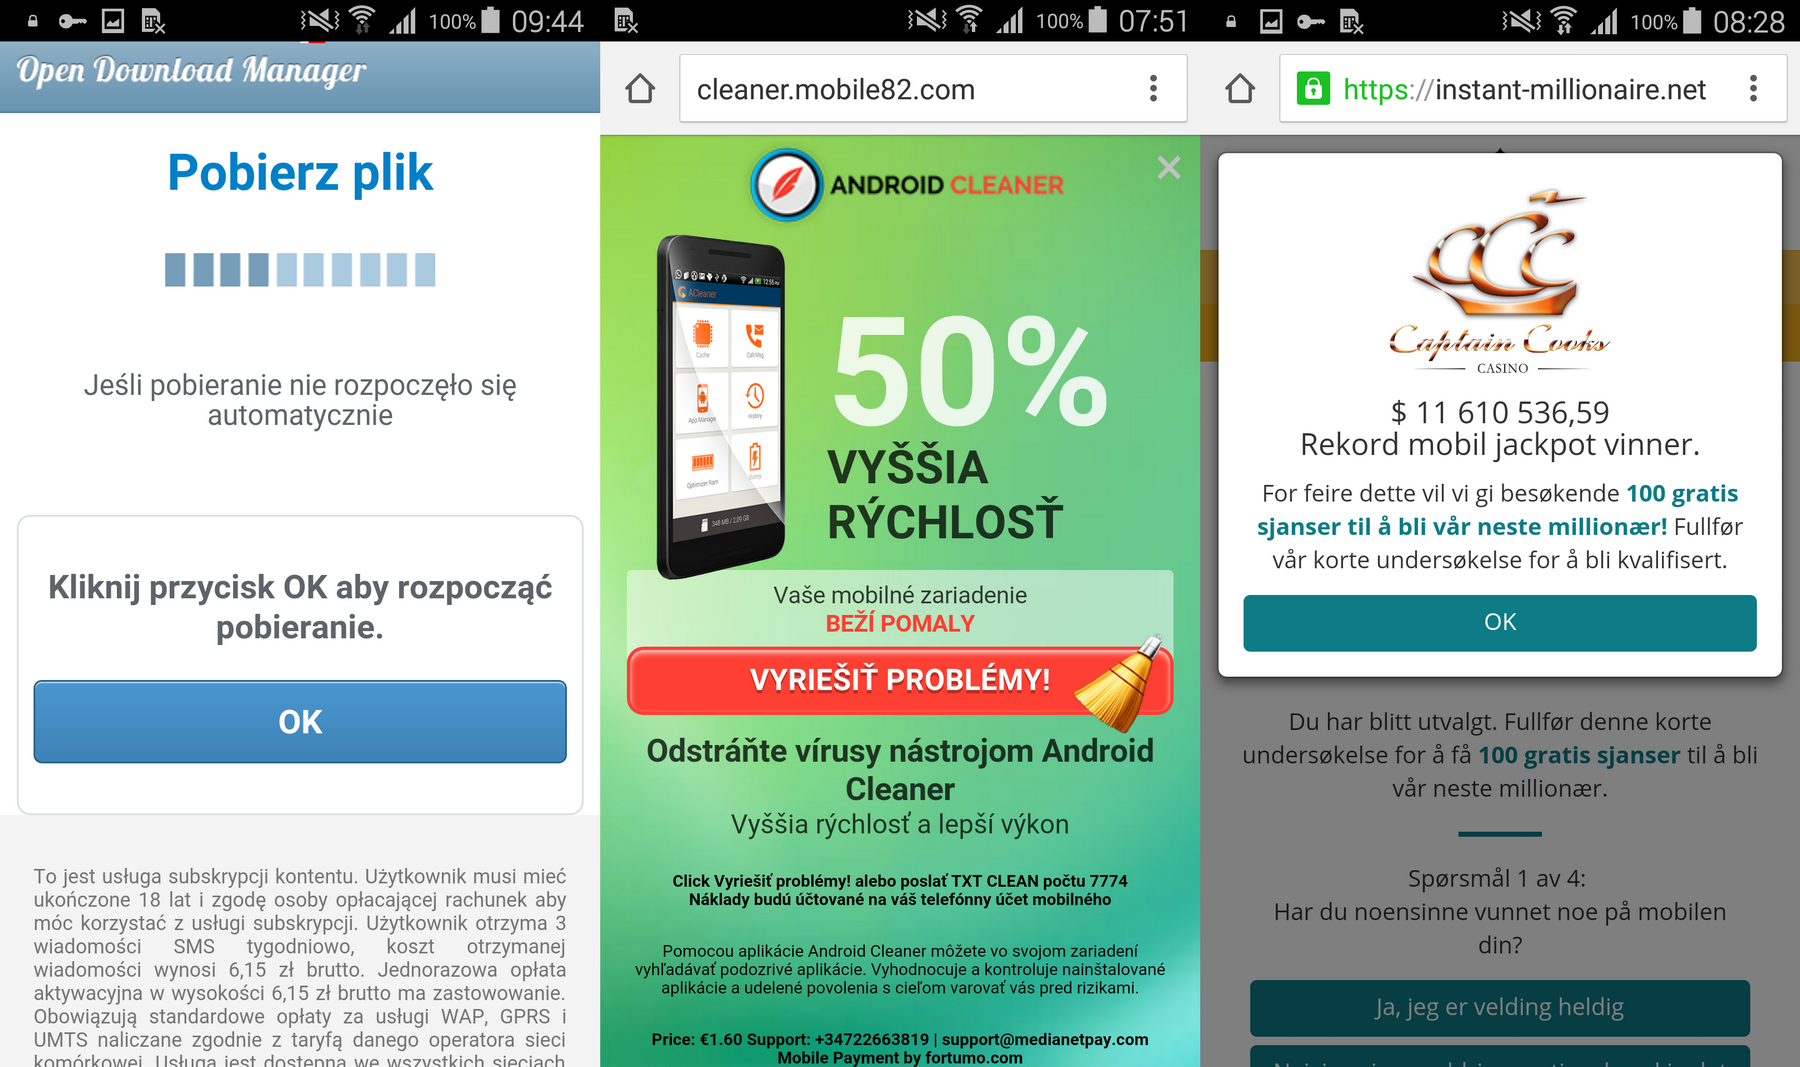
Во вторую категорию попали 73 приложения, загруженные 910 000 раз. Почти все они появились в Google Play в период с января по март 2017 года. После запуска эти приложения предлагали пользователю загрузить некий мод, но нажатие на кнопку Download лишь запускало браузер и открывало в нем ссылки на сайты с рекламой или мошенническими контентом (поддельные обновления безопасности, порно, предупреждения о несуществующих вирусах, якобы бесплатные купоны и так далее). Причем сообщения отображались на разных языках, опираясь на IP-адрес пользователя. Пока эти приложения еще проходят проверку, но явно скоро будут удалены.


Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru