Шифровальщики – проблема не только для простых пользователей. Многочисленные атаки на медицинские учреждения или систему городского транспорта Сан-Франциско наглядно доказывают, что вымогательская малварь может причинять огромный вред компаниями, организациям и госучреждениям.
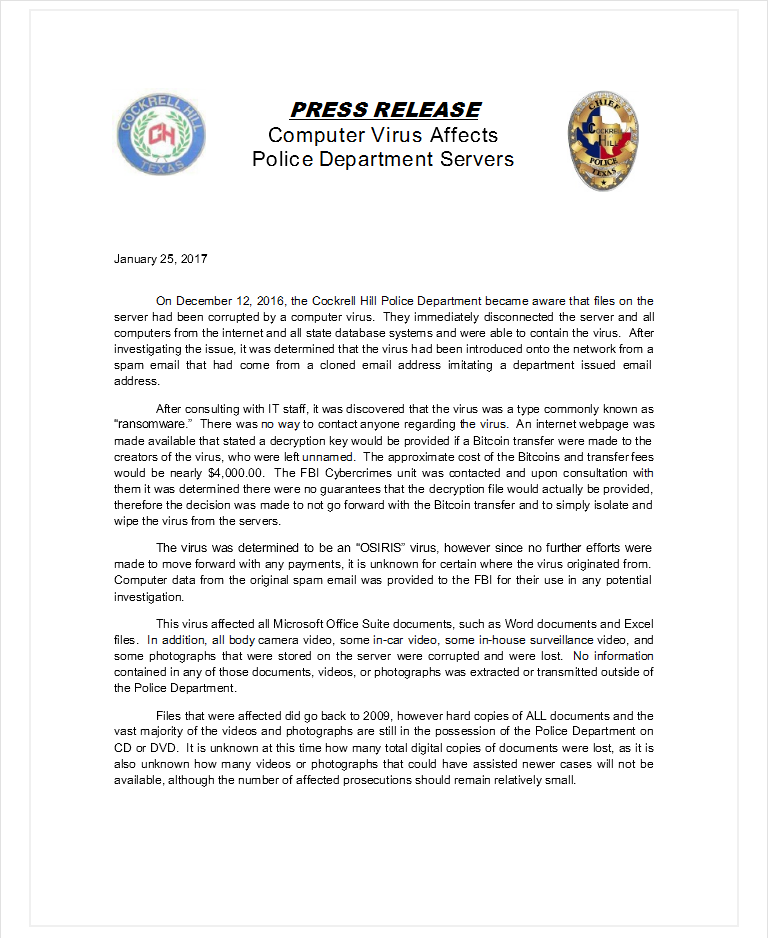
На днях полиция небольшого техасского города Кокрелл Хилл выпустила официальный пресс релиз, в котором признала, что в декабре 2016 года управление стало жертвой атаки некоего шифровальщика OSIRIS. Из-за действий малвари полицейские лишились множества цифровых улик, собранных за последние годы: записей с видеорегистраторов, камер наблюдения, фотографий, документов и так далее. Некоторые утраченные файлы были датированы 2009 годом,
Заражение произошло из-за обычного спамерского письма: один из сотрудников открыл email, якобы пришедший с адреса, принадлежащего другому сотруднику департамента, хотя на деле адрес был подделан.
Правоохранители сообщают, что большая часть данных имела копии на DVD и CD в архиве, то есть бэкапы у полицейских все-таки были. Однако более новые файлы, связанные с текущими расследованиями, были утрачены окончательно. Дело в том, что обычная процедура бэкапа запустилась уже после атаки, так что файлы в бэкапах тоже оказались зашифрованы. Пресс-релиз гласит, что «в настоящий момент неизвестно, какое количество цифровых копий документов утрачено, а также неизвестно, сколько видео и фотографий, которые могли бы быть полезны в расследованиях более новых дел, более недоступны». Впрочем, начальник полиции Кокрелл Хилл Стивен Барлаг (Stephen Barlag) сообщил, что потеря информации не была критической.
Известно, что атака на полицейское управление были обнаружена 12 декабря 2016 года. За восстановление данных злоумышленники требовали $4 000, но платить вымогателям полицейские не стали. Вместо этого, проконсультировавшись со специалистами из ФБР, правоохранители решили полностью очистить свои серверы и переустановить все с нуля.
В пресс-релизе сообщается, что за атакой стояла малварь под названием OSIRIS, но шифровальщика с таким именем не существует. Можно предположить, что речь идет о вымогателе Locky. Дело в том, что как раз в начале декабря 2016 года ИБ-эксперты обнаружили новую версию Locky, которая демонстрировала увлеченность египетской мифологией и изменяла расширения зашифрованных файлов на .osiris.
Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.
Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.
Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.
Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.
Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.
Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.