



ESET: мошенники в WhatsApp раздают бесплатный интернет

ESET: мошенники в WhatsApp раздают бесплатный интернет

ESET: мошенники в WhatsApp раздают бесплатный интернет

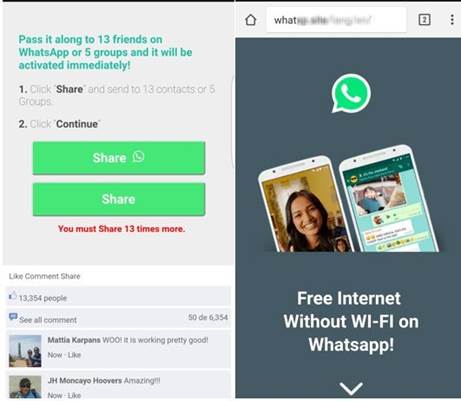
ESET предупреждает о новой афере, нацеленной на пользователей WhatsApp. Мошенники обещают приложение для «бесплатного интернета без Wi-Fi».  Потенциальная жертва получает сообщение в группе или от пользователя WhatsApp из списка контактов.

Ей предлагают перейти по ссылке, чтобы подключиться к бесплатному интернету без использования Wi-Fi. Технически невозможно, но неопытным пользователям идея может показаться привлекательной. 

Если пользователь кликает по ссылке, фишинговая страница определяет язык, установленный для мобильного устройства, и показывает локализованный контент. Пока мошенники используют английский и испанский языки, но ничто не мешает им переключиться на другую аудиторию. 

Жертву просят поделиться ссылкой на «приложение для бесплатного интернета», как минимум, с 13 пользователями или пятью группами WhatsApp. Так осуществляется дальнейшее распространение фишинговой ссылки. 


Чтобы убедить жертву, мошенники приводят на фишинговой странице «комментарии Facebook-пользователей». Поддельные, конечно, – таких аккаунтов не существует.

Поделившись ссылкой, пользователь пытается подключиться к обещанному бесплатному интернету, скачав «революционное приложение». Как правило, это заканчивается кражей персональной информации, включая данные банковских карт, и подпиской на дорогостоящие SMS-сервисы.

ESET рекомендует игнорировать подобные предложения и предупреждать об опасности знакомых пользователей, попавшихся на удочку мошенников. 

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru