



Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Деструктивный вредонос KillDisk получил функционал вымогателя

Недавно обнаруженная вредоносная программа KillDisk шифрует файлы пользователей с целью получения выкупа. Эксперты обеспокоены тем, что KillDisk используется в атаках, направленных на автоматизированные системы управления (АСУ).

Предыдущие версии KillDisk уничтожали данные на жестких дисках, чтобы вывести системы из строя. Однако новый вариант, обнаруженный фирмой CyberX, шифрует файлы, используя комбинацию RSA и AES алгоритмов. Каждый файл шифруется с индивидуальным ключом AES и эти ключи шифруются с использованием ключа RSA длиной 1028, он хранится в теле вредоносной программы.

Вице-президент CyberX Дэвид Атч (David Atch) утверждает, что образец вредоносной программы, который они проанализировали, является хорошо написанным вымогателем. Код похож на более ранние образцы и их функционал практически идентичен.

Вымогатель предназначен для шифрования различных типов файлов, в этот список входят документы, базы данных, образы дисков, электронные письма и мультимедийные файлы. Файлы шифруются как в локальных, так и в сетевых папках.

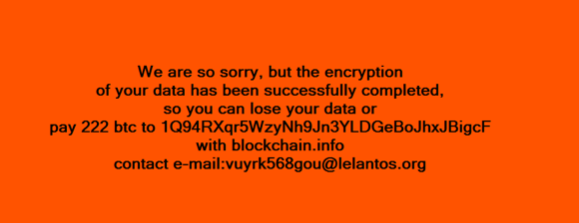
Пользователи должны заплатить 222 биткойнов (210000 $) за восстановление своих файлов, это натолкнуло экспертов на мысль о том, что авторы шифровальщика будут атаковать организации с немалым бюджетом. Адрес электронной почты, который используется для контакта со злоумышленниками связан с Lelantos, сервисом электронной почты, специализирующемся на конфиденциальности и доступным только через сеть Tor.

Атч также отметил, что для всех образцов используется один и тот же публичный ключ RSA. Это означает, что дешифратор, полученный одним пользователем, скорее всего, сможет расшифровать файлы и других жертв.

Согласно CyberX, вредоносная программа требует повышения привилегий и регистрирует себя в качестве сервиса. Вредонос завершает различные процессы, избегая критических системных и тех, что связанны с антивирусными приложениями.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru