



Российские компании становятся жертвами нового мощного троянца

Российские компании становятся жертвами нового мощного троянца

Российские компании становятся жертвами нового мощного троянца

«Лаборатория Касперского» обнаружила, что многие крупные организации в России пострадали от шифровальщика RAA. Троянец не только делает файлы нечитаемыми, но и загружает на устройство программу Pony для кражи паролей, позволяющую получить доступ к почтовым аккаунтам жертвы.

Вероятно, это помогает злоумышленникам проводить целевые атаки: рассылая вредоносные письма по адресному списку пострадавшего от его имени, они тем самым усыпляют бдительность новых потенциальных жертв.

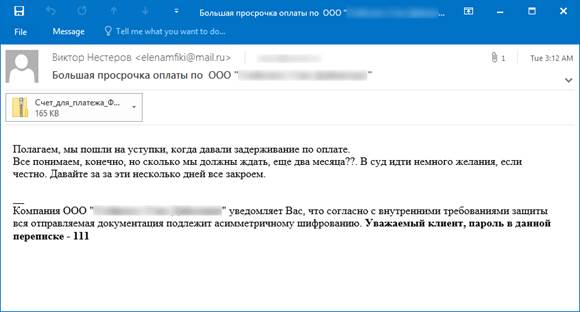
Шифровальщик RAA полностью написан на языке JScript, что является редкостью среди зловредов этого типа. Распространяется он через электронные письма, имитирующие уведомления о просроченном платежном поручении. Чтобы затруднить обнаружение зловреда антивирусными средствами, злоумышленники используют архивацию. Вредоносный файл c расширением .js вложен в письмо в виде архива, защищенного паролем, который также указан в сообщении. Шифровальщик начинает свое действие после того, как пользователь распаковывает архив и запускает js-файл. Для придания письму убедительности мошенники добавляют, что из соображений безопасности прикрепленный документ защищен также методом асимметричного шифрования. 


Скриншот электронного письма, через которое распространяется шифровальщик RAA


Троянец RAA активно развивается. Его новая версия, появившаяся в августе, не запрашивает ключ для шифрования у сервера управления, а создает, шифрует и хранит его на зараженном устройстве, благодаря чему зловред может блокировать доступ к файлам также и на компьютерах, не подключенных к Интернету.

«Судя по всему, RAA был создан для проведения целевых атак на бизнес. Шифровальщик, распространяющийся с программой для кражи паролей, — это весьма опасный зловред, который помогает киберпреступникам неплохо заработать, ведь они могут не только получить выкуп, но и расширить список потенциальных жертв в результате сбора конфиденциальных данных. Угроза усугубляется еще и тем, что новая версия RAA умеет делать нечитаемыми файлы на компьютерах, не имеющих интернет-доступа», — комментирует Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского».

По данным «Лаборатории Касперского», за прошедший год программами-шифровальщиками были атакованы 38% российских компаний*. Чтобы снизить риск заражения и не пополнить этот список, «Лаборатория Касперского» рекомендует компаниям использовать надежные защитные решения с возможностями эвристического анализа; регулярно обновлять ПО на корпоративных устройствах и проводить оценку уровня защищенности IT-инфраструктуры; повышать осведомленность сотрудников о киберугрозах и предупреждать их о том, чтобы они не открывали файлы с опасными расширениями, такими как .exe, .hta, .wsf, .js, и в целом внимательно относились к получению писем от неизвестных отправителей.

«Лаборатория Касперского» детектирует шифровальщик RAA как Trojan-Ransom.JS.RaaCrypt, а распространяющуюся с ним программу Pony для кражи паролей как Trojan-PSW.Win32.Tepfer.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru