



ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

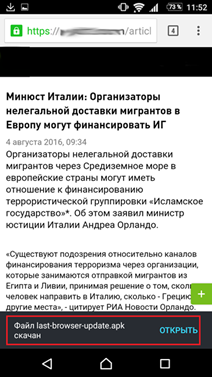
Эксперты «Лаборатории Касперского» обнаружили, что пользователи Android рискуют получить на свои устройства банковского троянца во время просмотра новостных сайтов. Угроза была выявлена сегодня, и она до сих пор актуальна. Зловред маскируется под обновления для браузера – вредоносное приложение называется last-browser-update.apk, однако защитные решения «Лаборатории Касперского» распознают в нем одного из представителей семейства троянцев Svpeng.    

Как выяснилось, банковский троянец попадает к ничего не подозревающим пользователям из-за особенностей рекламной сети Google AdSense, с помощью которой многие сайты (отнюдь не только новостные) показывают таргетированную рекламу. Зарегистрировать свое рекламное сообщение в этой сети может любой желающий, чем, по всей видимости, и воспользовались злоумышленники. В результате теперь при посещении страницы с этим «рекламным объявлением» пользователь загружает на свое устройство вредоносную программу. 


Загрузка вредоносного приложения при заходе на новостной сайт, использующий AdSense


«Банковские троянцы семейства Svpeng уже давно известны «Лаборатории Касперского». Они всячески скрывают свое присутствие в системе и даже пытаются мешать работе некоторых популярных в России защитных решений для мобильных устройств. Svpeng может красть информацию о банковских картах пользователя с помощью фишинговых окон, перехватывать, удалять и отправлять текстовые сообщения. Кроме того, зловред собирает внушительное количество данных с телефона пользователя – историю звонков, текстовых и мультимедийных сообщений, контакты и закладки браузера. Так что если вы не хотите ставить под удар сохранность подобной информации, используйте надежное защитное решение», – рассказывает Михаил Кузин, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru