



ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

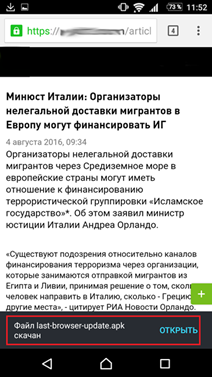
Эксперты «Лаборатории Касперского» обнаружили, что пользователи Android рискуют получить на свои устройства банковского троянца во время просмотра новостных сайтов. Угроза была выявлена сегодня, и она до сих пор актуальна. Зловред маскируется под обновления для браузера – вредоносное приложение называется last-browser-update.apk, однако защитные решения «Лаборатории Касперского» распознают в нем одного из представителей семейства троянцев Svpeng.    

Как выяснилось, банковский троянец попадает к ничего не подозревающим пользователям из-за особенностей рекламной сети Google AdSense, с помощью которой многие сайты (отнюдь не только новостные) показывают таргетированную рекламу. Зарегистрировать свое рекламное сообщение в этой сети может любой желающий, чем, по всей видимости, и воспользовались злоумышленники. В результате теперь при посещении страницы с этим «рекламным объявлением» пользователь загружает на свое устройство вредоносную программу. 


Загрузка вредоносного приложения при заходе на новостной сайт, использующий AdSense


«Банковские троянцы семейства Svpeng уже давно известны «Лаборатории Касперского». Они всячески скрывают свое присутствие в системе и даже пытаются мешать работе некоторых популярных в России защитных решений для мобильных устройств. Svpeng может красть информацию о банковских картах пользователя с помощью фишинговых окон, перехватывать, удалять и отправлять текстовые сообщения. Кроме того, зловред собирает внушительное количество данных с телефона пользователя – историю звонков, текстовых и мультимедийных сообщений, контакты и закладки браузера. Так что если вы не хотите ставить под удар сохранность подобной информации, используйте надежное защитное решение», – рассказывает Михаил Кузин, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru