




Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Начало 2016 года ознаменовалось бурным ростом числа и разнообразия программ-шифровальщиков. Согласно анализу киберугроз «Лаборатории Касперского», в первом квартале было обнаружено на 14% больше новых модификаций этого вида троянцев, чем в предыдущем.

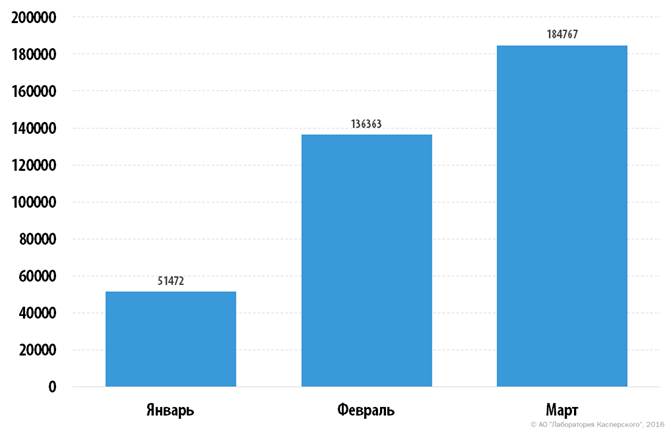
Кроме этого появилось девять новых семейств — почти столько же, сколько за прошлые 12 месяцев. В январе-марте с шифровальщиками столкнулось примерно в два раза больше пользователей, чем за весь 2015 год.


Количество уникальных пользователей, атакованных шифровальщиками в первом квартале 2016 г.


«Одна из причин популярности шифровальщиков заключается в простоте бизнес-модели, используемой киберпреступниками. Если зловреду удается проникнуть в систему, то шансов избавиться от него, не потеряв при этом личные данные, практически не остается. Мошенникам также играет на руку то, что они получают выкуп в биткойнах. Это означает, что оплата происходит анонимно и ее почти невозможно отследить. Более того, уже появился термин RaaS — Ransomware-as-a-Service. По этой схеме злоумышленники предлагают платить за распространение троянца, обещая за это процент от полученных денег», — рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».

Как свидетельствуют данные, полученные при помощи облачной инфраструктуры Kaspersky Security Network, продолжает расти и количество мобильных зловредов: в первом квартале было зарегистрировано почти в 14 раз больше вредоносных приложений, чем в предыдущем аналогичном периоде. Россия традиционно остается в первой тройке стран по степени распространенности мобильных банковских троянцев.

Что касается попыток заражения компьютеров пользователей с целью опустошения счетов в системах онлайн-банкинга, то в целом по миру их число снижается, а в России, наоборот, растет. Наша страна заняла пятое место по числу жертв финансового вредоносного ПО, хотя по итогам прошлого года не вошла по этому показателю даже в десятку.

Всего в январе-марте решения «Лаборатории Касперского» отразили более 228 миллионов атак, из которых 8% было проведено с интернет-ресурсов, размещенных в России, — эта цифра практически не изменилась по сравнению с последними месяцами 2015 года.

Также Россия остается лидером рейтинга стран с наиболее высокой степенью риска столкновения с веб-угрозами – здесь попыткам интернет-атак подверглись устройства 36% пользователей». 

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru