



Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Шифровальщики стали главной информационной угрозой первого квартала

Начало 2016 года ознаменовалось бурным ростом числа и разнообразия программ-шифровальщиков. Согласно анализу киберугроз «Лаборатории Касперского», в первом квартале было обнаружено на 14% больше новых модификаций этого вида троянцев, чем в предыдущем.

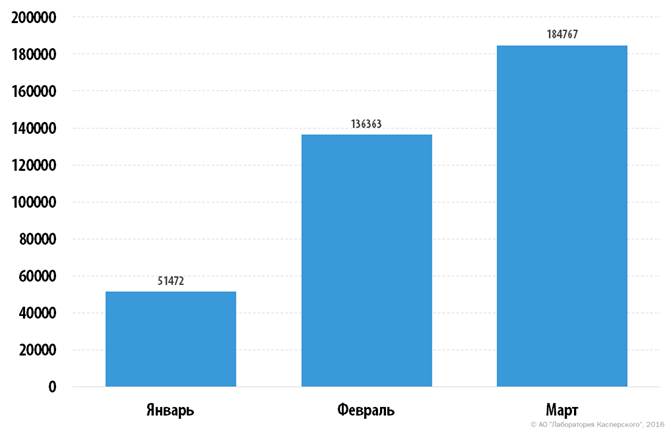
Кроме этого появилось девять новых семейств — почти столько же, сколько за прошлые 12 месяцев. В январе-марте с шифровальщиками столкнулось примерно в два раза больше пользователей, чем за весь 2015 год.


Количество уникальных пользователей, атакованных шифровальщиками в первом квартале 2016 г.


«Одна из причин популярности шифровальщиков заключается в простоте бизнес-модели, используемой киберпреступниками. Если зловреду удается проникнуть в систему, то шансов избавиться от него, не потеряв при этом личные данные, практически не остается. Мошенникам также играет на руку то, что они получают выкуп в биткойнах. Это означает, что оплата происходит анонимно и ее почти невозможно отследить. Более того, уже появился термин RaaS — Ransomware-as-a-Service. По этой схеме злоумышленники предлагают платить за распространение троянца, обещая за это процент от полученных денег», — рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского».

Как свидетельствуют данные, полученные при помощи облачной инфраструктуры Kaspersky Security Network, продолжает расти и количество мобильных зловредов: в первом квартале было зарегистрировано почти в 14 раз больше вредоносных приложений, чем в предыдущем аналогичном периоде. Россия традиционно остается в первой тройке стран по степени распространенности мобильных банковских троянцев.

Что касается попыток заражения компьютеров пользователей с целью опустошения счетов в системах онлайн-банкинга, то в целом по миру их число снижается, а в России, наоборот, растет. Наша страна заняла пятое место по числу жертв финансового вредоносного ПО, хотя по итогам прошлого года не вошла по этому показателю даже в десятку.

Всего в январе-марте решения «Лаборатории Касперского» отразили более 228 миллионов атак, из которых 8% было проведено с интернет-ресурсов, размещенных в России, — эта цифра практически не изменилась по сравнению с последними месяцами 2015 года.

Также Россия остается лидером рейтинга стран с наиболее высокой степенью риска столкновения с веб-угрозами – здесь попыткам интернет-атак подверглись устройства 36% пользователей». 

Минтранс готов расчистить дорогу настоящим пухососам

Мем про московских роботов, засасывающих тополиный пух, внезапно добрался до федерального министерства. Глава Минтранса Андрей Никитин заявил, что ведомство готово обеспечить нормативное сопровождение для создания пухососов, если такая техника заинтересует коммунальные службы.

«Если они будут нужны нашим коммунальщикам, мы обеспечим всё необходимое нормативное сопровождение и нужные решения», — сообщил Никитин.

Впрочем, искать будущего производителя пока рано. Реальных машин под названием пухосос не существует, серийное производство никто не запускал, а Москва не закупала флот синих уборочных роверов.

История началась летом с вирусного видео, на котором небольшие беспилотники якобы собирали тополиный пух на столичных улицах. Ролик создало агентство Out Digital, причём ещё два года назад. Публикацию придержали до подходящего пухового сезона, а затем интернет сделал всё остальное.

Сначала роверы попали в новостные каналы как реальная городская разработка, затем собрали миллионы просмотров, а эксперты даже принялись считать стоимость проекта. Департамент ЖКХ Москвы подыграл шутке и представил целую линейку помощников: Засосёра, Мусорожора и Газонюха.

Окончательно мем вышел из-под контроля после того, как «Грамота.ру» разобрала новое слово, а теперь возможность появления техники прокомментировал и министр.

RSS: Новости на портале Anti-Malware.ru