



Почему лучше заклеить камеру на ноутбуке

Почему лучше заклеить камеру на ноутбуке

Почему лучше заклеить камеру на ноутбуке

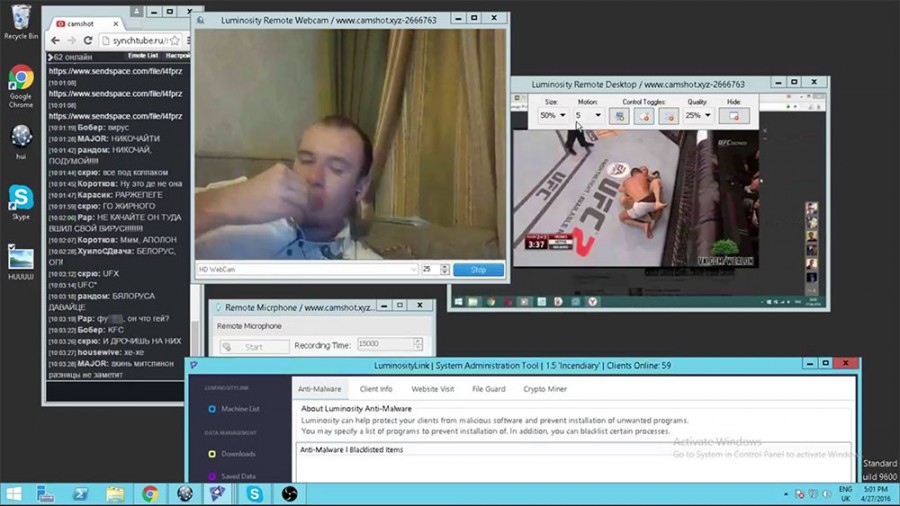
Один из пользователей «Двача» превратил в шоу наблюдение за людьми через веб-камеры их взломанных компьютеров, транслируя происходящее через YouTube. Трансляции двачер в течение нескольких дней организует на специальном сервисе Synchtube, комбинирующем в себе видео с YouTube, чат и систему пожертвований.

Судя по видео, он обладает доступом к нескольким сотням пользователей (большинство из России) через систему LuminosityLink, официально предназначенную для удалённого администрирования компьютерных сетей.

При помощи LuminosityLink хакер удалённо включает веб-камеры на устройствах, записывает звук с микрофона и фактически имеет полный доступ к компьютеру. В трансляциях он развлекается, открывая в браузерах пользователей гей-порно, пока те смотрят на экран, или демонстрируя страницу во «ВКонтакте», после чего в личные сообщения жертвы набегают другие двачеры.


Иногда хакер включает музыку через «ВКонтакте». В одном из случаев он таким образом специально разбудил владельца компьютера. В фоновом режиме LuminosityLink периодически делает снимки с веб-камер заражённых компьютеров, что позволяет хакеру быстро следить за интересными по его мнению жертвами, пишет osint24.livejournal.com.

Большинство пользователей в течение продолжительного времени, что хакер управляет компьютером на их глазах, практически никак не реагируют — по всей видимости, не понимают, что происходит. Многие просто запускают антивирус: в ряде случаев после включения «Антивируса Касперского» хакер терял доступ к компьютеру, иные просто отключают интернет.

По его словам, не все пользователи реагируют так спокойно: однажды владелец взломанного компьютера вызвал полицию. Включать антивирусы хакер поначалу не мешал, однако затем занёс ряд названий в список запрещённых к запуску программ.

Как именно был получен доступ к компьютерам, хакер не раскрывает. Зрители отмечали, что на большинстве из компьютеров была установлена программа MediaGet — бесплатная утилита для скачивания видео из интернета. В анонсе своего шоу на «Дваче» автор трансляций советует не скачивать подобные приложения: через 90% таких программ распространяются вирусы.

В течение 26 и 27 апреля хакер провёл три трансляции на своём аккаунте в YouTube (все подчищено) и Вконтакте, однако в последней трансляции заявил, что администрация видеохостинга периодически блокирует его аккаунты.

Кто ведёт трансляции, точно неизвестно: судя по времени на компьютере хакера, он живёт в часовой зоне МСК-5, хотя и мог выставить время специально. Во время стримов он несколько раз обращал особое внимание на пользователей из Белоруссии, а также говорил о «картофельном интернете».

Ряд зрителей упоминал некоего Дмитрия Шалашова: вероятно, речь идёт о хакере, в течение нескольких лет публикующем в YouTube видеообзоры специализированных утилит и различные советы по проведению атак. Голос Шалашова в этих видео похож на голос автора трансляций. На его странице во «ВКонтакте» в качестве места проживания указана Москва.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru