



Двухфакторная аутентификация уязвима для новой атаки

Двухфакторная аутентификация уязвима для новой атаки

Двухфакторная аутентификация уязвима для новой атаки

Исследователи из Амстердамского свободного университета обнаружили, что двухфакторную аутентификацию можно обойти, если у жертвы есть смартфон с Android или iOS. Проблема кроется в автоматической синхронизации устройств, которую обеспечивают сервисы Google и Apple.

Двухфакторная аутентификация требует подтверждать права доступа по двум независимым каналам. Чаще всего она выглядит так: сначала пользователь вводит пароль, а затем сообщает одноразовый код, полученный по SMS. Такой метод заметно надёжнее, чем обычная проверка пароля.

Чтобы обойти двухфакторную аутентификацию, злоумышленнику нужно не только узнать пароль, но и оперативно перехватить одноразовый код доступа. Исследователи из Нидерландов обнаружили, что удобства, которые современные мобильные платформы предоставляют своим пользователям, делают перехват SMS вполне реалистичной задачей.

Атаки на пользователей iOS и Android, которые они предложили, существенно различаются, но и в том, и в другом случае компьютер жертвы должен быть заражён специальным трояном, пишет xakep.ru.

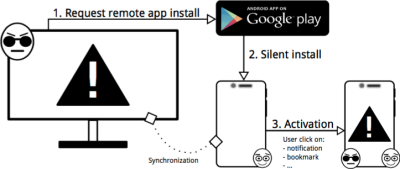
Троян, который атакует пользователей Android, от имени жертвы обращается к Google Play и просит установить на её смартфоны шпионское приложение. Google Play молча повинуется, даже не спрашивая у пользователя разрешения. После установки приложение тихонько ждёт SMS с кодом доступа. Получив SMS, оно тут же переправляет его на сервер злоумышленника.


Screen-Shot-2016-04-11-at-2.11


Самое сложное тут — протащить шпиона в Google Play. Для этого исследователи разработали приложение, способное исполнять код из интернета. Все вредоносные функции были реализованы на Javascript, загружаемом с их сервера. Запросы с адресов, принадлежащих Google, сервер игнорировал. Такого трюка хватило для того, чтобы обмануть гугловских цензоров.

Победить iOS оказалось ещё проще. В последние версии OS X и iOS встроена функция под названием Continuity. Она, среди прочего, позволяет читать SMS с айфона при помощи компьютера. Чтобы перехватить код доступа, трояну достаточно мониторить содержимое файла ~/Library/Messages/chat.db, куда попадают пришедшие SMS.

Эта уязвимость была найдена ещё в 2014 году. Исследователи немедленно сообщили о ней Google и другим онлайновым сервисам, использующим двухфакторную аутентификацию, а также провели серию презентаций для банков. Ни одна компания не отреагировала на предупреждение.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru