В 2015 году 17% российских компаний столкнулись с DDoS-атаками, а сама страна оказалась в первой пятерке государств, чьи веб-ресурсы вызывали наибольший интерес у киберзлоумышленников. Об этом свидетельствуют результаты исследования, проведенного «Лабораторией Касперского», а также внутренняя статистика компании.
В общей сложности в прошлом эксперты «Лаборатории Касперского» зарегистрировали более 120 тысяч атак, которые были направлены на интернет-ресурсы в 96 странах мира.
В России киберпреступники чаще всего атаковали компании среднего и крупного бизнеса – от DDoS-инцидентов пострадало соответственно 20% и 17% организаций. Однако микробизнес также не остался без внимания: 12% компаний, принявших участие в опросе, с численностью персонала до 25 человек испытали на себе последствия DDoS-атак.
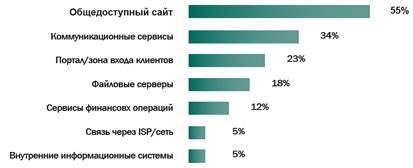
Атакующие старались вывести из строя не только лишь общедоступный сайт организации, хотя эта цель, безусловно, была в приоритете – 55% DDoS-атак были направлены именно на официальный веб-портал компании. Тем не менее, треть инцидентов затронула коммуникационные сервисы (прежде всего почтовые серверы), в 23% случаев пострадали страницы, предназначенные для клиентов компании, 18% атак были нацелены на файловые серверы, а еще 12% – на сервисы для совершения финансовых операций.
Сервисы, пострадавшие в результате DDoS-атак в 2015 году
При этом довольно часто DDoS-атака осуществлялась одновременно с другой кибератакой, в которой использовалось вредоносное ПО, или же она служила прикрытием для кражи ценных данных. О подобных двойных инцидентах заявили 59% российских компаний, участвовавших в опросе «Лаборатории Касперского».
В результате DDoS-атак скорость загрузки веб-страниц значительно замедлялась у половины пострадавших организаций. Однако четверть компаний, столкнувшихся с этой угрозой, имели дело с более неприятными последствиями: DDoS-атаки полностью нарушили работоспособность сервисов или же стали причиной сбоя финансовых транзакций.
«За 2015 год через сайт МВД России поступило 13000 обращений, связанных с киберинцидентами. И только 16 из них были по DDoS-атакам. Однако эта цифра говорит не о том, что подобная вредоносная деятельность не представляет особой угрозы для бизнеса, а о том, что компании замалчивают проблему. И это бездействие развязывает руки злоумышленникам, которые ввиду своей безнаказанности лишь используют DDoS в своих преступных целях. Так что бороться с этой угрозой нужно, и добиться успеха здесь можно только при объединении усилий бизнеса и правоохранительных органов», – заявил Александр Вураско, специалист Управления «К» МВД России.
«DDoS – гораздо более серьезная угроза, чем может показаться на первый взгляд. Особенно если принять во внимание, что киберпреступники сегодня располагают довольно мощными инструментами. Например, в их распоряжении есть средства усиления атак, из-за чего, даже имея небольшой ботнет, они способны провести достаточно мощную DDoS-атаку, которая надолго выведет из строя практически любой веб-ресурс. Кроме того, в последнее время набирает обороты такой вид мошенничества, как DDoS-вымогательство, когда злоумышленники требуют выкуп за прекращение атаки, – отмечает Юрий Наместников, антивирусный эксперт «Лаборатории Касперского». – В ближайшем будущем, мы уверены, киберпреступники пойдут еще дальше и будут осуществлять атаки с помощью умных электронных гаджетов – так называемого Интернета вещей, что даст им возможности легкого построения огромных ботсетей. Также они могут атаковать напрямую с серверов, имеющих доступ к широким каналам связи, что позволит осуществить мощную атаку, минуя этап формирования ботнетов. Именно поэтому защите от DDoS нужно уделять не меньшее внимание, чем общей информационной безопасности компании».











