


Публикация телефонного номера в соцсетях чревато проблемами

Публикация телефонного номера в соцсетях чревато проблемами

Многие российские пользователи страдают от назойливых рекламных и фишинговых SMS-сообщений. Существует распространенное мнение, что злоумышленники покупают готовые «слитые» базы, но на самом деле часто спамеры и фишеры выуживают номера из открытых профилей в социальных сетях.

После чего сводят их в единую базу с помощью вполне легальных программ.

Например, в этом году «Лаборатория Касперского» помогла правоохранительным органам пресечь деятельность российской кибергруппировки, кравшей деньги со счетов пользователей онлайн-банкинга путем рассылки SMS с банковским троянцем. Источником базы мобильных номеров стали открытые аккаунты в социальной сети «Вконтакте»: злоумышленники собрали данные с помощью специальной программы-парсера.

Российские киберкриминальные форумы пестрят предложениями о продаже или аренде инструментов для сбора данных в популярных социальных сетях. Такие программы умеют собирать и структурировать всю ценную информацию о пользователе, включая его имя и фамилию, все опубликованные контактные данные и настройки профиля, а не только номера мобильных телефонов. Обладание этой информацией дает злоумышленникам немало возможностей для мошенничества. Имея в своем распоряжении подобную базу, они могут, например, рассылать рекламный и вредоносный спам, похищать деньги через платные SMS-сервисы, подделывать SIM-карты и многое другое.


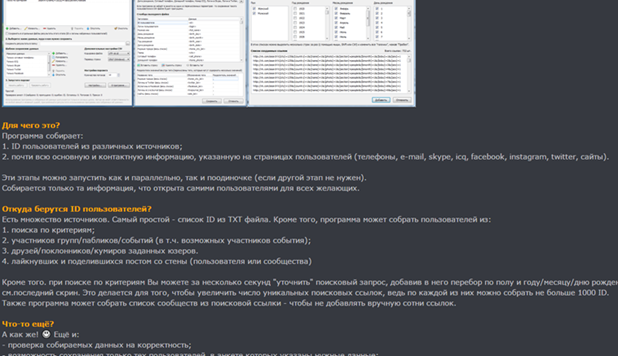
Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме

Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме


«Мы с тревогой отмечаем, что пользователи пренебрегают простейшими правилами безопасности и продолжают выкладывать в Сеть такую информацию о себе, которая ни в коем случае не должна попасть в чужие руки. Для злоумышленников может оказаться полезным все, что вы публикуете в Сети. Особенно сильно могут пострадать пользователи мобильных банковских услуг. Если номер вашего мобильного телефона находится в открытом доступе, удалите его оттуда как можно скорее. Это поможет затруднить самые простые способы кражи ваших денег. Кроме того, мы настоятельно рекомендуем запретить установку приложений из сторонних источников на Android-устройстве, используемом для мобильного банкинга, определить лимиты на списание денежных средств в банковском аккаунте, отключить возможность отправки SMS на Premium-номера и поставить надежное защитное решение, способное предотвратить заражение устройства», — советует Руслан Стоянов, руководитель отдела расследования компьютерных инцидентов «Лаборатории Касперского».

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru