


Банковский троян атаковал госструктуры США

Банковский троян атаковал госструктуры США

Злоумышленники проводят спам-атаку на почтовые адреса в доменах .gov и .mil. Служащие государственных структур и военного ведомства США, пытающиеся пойти по ссылке, указанной в лже-письме от Национального агентства безопасности, подхватывают троянца Zeus (он же Zbot), который специализируется на краже паролей к банковским системам, сообщает Брайан Кребс (Brian Krebs) в своём блоге.

Источники в госструктурах говорят о том, что на удочку киберпреступников повелись многие. Одна из правительственных организаций одного из штатов (какая именно, не уточняется) отрапортовала о нескольких сотнях заражений.

Одна из причин успеха данной атаки состоит в том, что фишинговые письма выглядят весьма убедительно. Получателям предлагается скачать копию некоего Проекта-2020 — действительно существующего отчёта, который был опубликован недавно Национальным разведывательным советом США.

Между тем, пристальное изучение заголовочной информации писем обнаруживает русский след: в действительности рассылка ведётся с адреса nobody@sh16.ruskyhost.ru.

На момент атаки троянца детектировали лишь около трети антивирусных продуктов. В то же время другой анонимный источник Кребса утверждает, что вредонос не такой уж и новый, однако хакеры могут легко обновить ботов, добавив им функционал по скачиванию с зараженных правительственных компьютеров различных файлов.

Вопрос о том, имеется ли на самом деле у злоумышленников готовое решение для кражи государственных тайн или же речь идёт лишь о потенциальной возможности, оставим на совести анонимного источника. В любом случае, Zeus умеет воровать банковские пароли, а значит, у директора ФБР Роберта Мюллера появилась лишняя причина не пользоваться системами онлайн-банкинга.

Таргетирование атаки по доменному признаку представляется довольно остроумным решением. К слову, одна из группировок, промышляющих внедрением Zeus на компьютеры наивных юзеров, не так давно сделала попытку персонализировать фишинговые письма, использовав краденую базу одного из сервисов по подготовке платёжных ведомостей, где хранились имена пользователей, их логины и даже части действительных паролей.

Источник

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
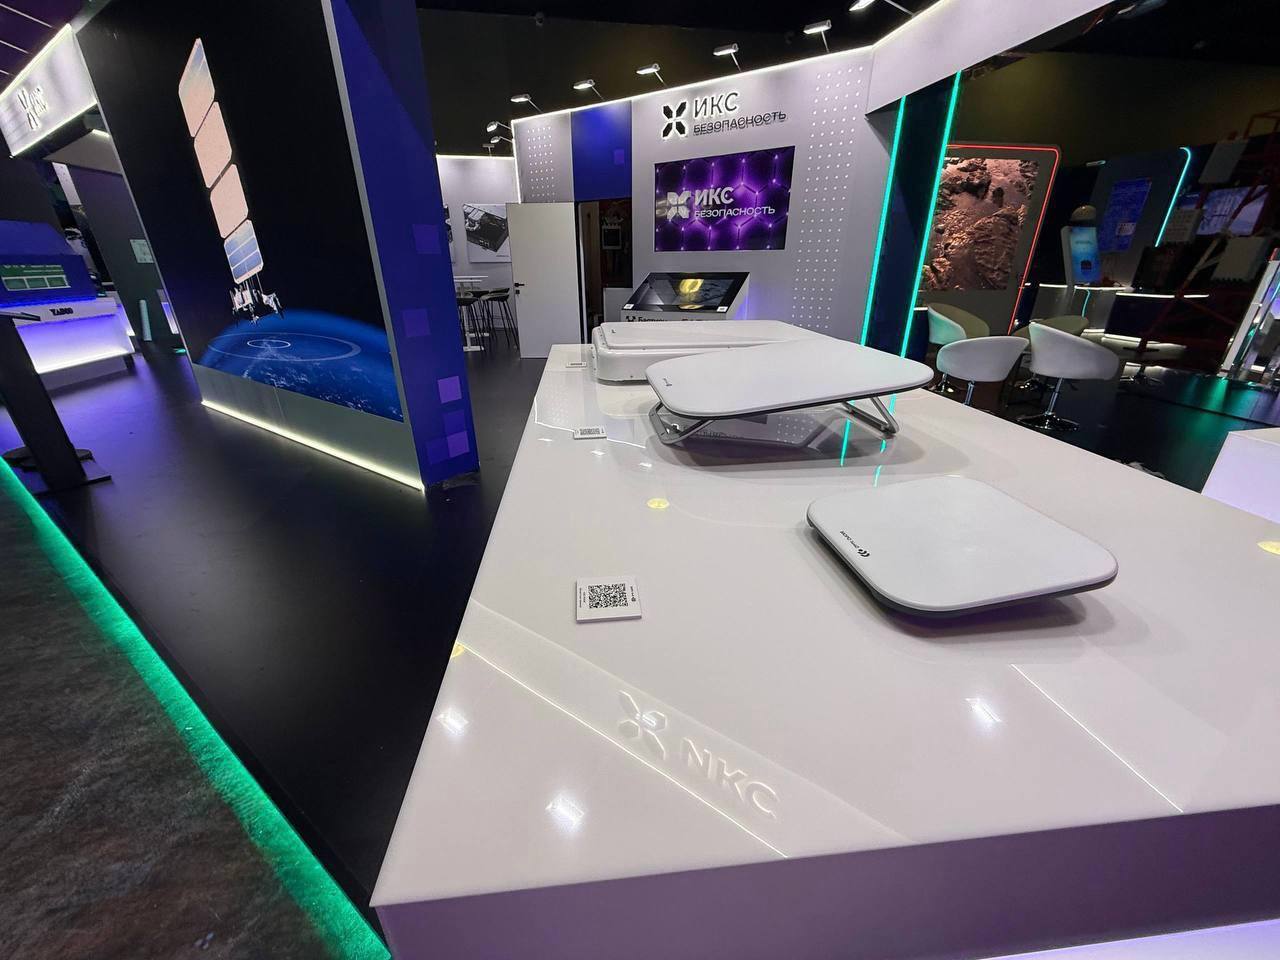

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru