Компания Panda Security сегодня объявила о результатах, полученных в ходе всестороннего исследования проблемы кражи персональной информации. Исследование было проведено собственной лабораторией PandaLabs по анализу и обнаружению вредоносных программ. В течение 2008 года было проанализировано 67 миллионов компьютеров. Экстраполируя полученные результаты, было установлено, что в 2008 году более 10 миллионов пользователей во всем мире были инфицированы вредоносными программами, способными осуществлять кражу персональных данных.
Согласно недавнему исследованию, опубликованному независимой исследовательской компанией, средняя стоимость инцидента, связанного с кражей данных, в США составляет $496, а весь суммарный предполагаемый риск от кражи персональной информации при помощи вредоносного ПО только в США составляет приблизительно 1,5 миллиарда долларов США.
Представляем Вашему вниманию ключевые показатели эволюции онлайновых краж конфиденциальной информации, согласно исследованию PandaLabs:
• 1,07 % всех персональных компьютеров (ПК) были инфицированы активными (находящимся в оперативной памяти компьютера в процессе проверки) вредоносными программами, способными осуществлять кражу персональных данных (например, банковские трояны)
• На 35% зараженных ПК были установлены активные и обновленные антивирусные программы
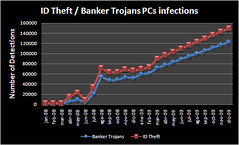
• Количество компьютеров, зараженных вредоносным ПО для кражи персональных данных, во второй половине 2008 года увеличилось на 800%
• PandaLabs прогнозирует, что рост вредоносного ПО для кражи персональной информации будет увеличиваться на 336% ежемесячно в течение 2009 года, если принимать во внимание динамику развития подобных программ за последние 14 месяцев
Активная вредоносная программа – это вредоносная программа, которая загружается в память компьютера и активно работает в качестве процесса. Например, у пользователей зараженных компьютеров, которые работали с различными онлайн-сервисами (онлайн-магазины, онлайн-банки, сервисы обмена информацией и т.д.), каким-то образом были украдены персональные данные. Согласно Федеральной Торговой Комиссии (Federal Trade Commission), среднее время, которое «жертва» тратит на решение проблемы, связанной с кражей персональных данных, составляет 30 часов. В свою очередь, согласно исследованию Panda Security совокупное время на решение подобных проблем может достигать 90 миллионов часов.
Результаты исследования говорят о тревожных данных: 35% ПК, зараженных данным типом вредоносного ПО, использовали обновленное антивирусное программное обеспечение. Антивирусные лаборатории получают огромное количество новых образцов вредоносного ПО каждый день (свыше 30 000 новых образцов ежедневно, согласно PandaLabs), а разработчики решений IT-безопасности постоянно обновляют свои сервисы в надежде справиться с возрастающим количеством нового вредоносного ПО, которое появляется каждый день. Некоторые лаборатории по обнаружению вирусов, такие как PandaLabs, автоматизировали процессы обнаружения и классификации вредоносных программ. Подобные новые методы, такие как усовершенствованное наблюдение и «облачные» технологии обнаружения, снизили риск возникновения инцидентов, связанных с кражей персональной информации, и, следовательно, возможный ущерб. Несколько крупных банков, особенно в Бразилии, внесли соответствующие изменения в алгоритмах банковской идентификации, используя электронные знаки и виртуальные клавиатуры, но эти способы очень медленно внедряются в США.
Луис Корронс, технический директор PandaLabs: “В 2009 году мы ожидаем рост количества вредоносного ПО для кражи персональной информации на 336% ежемесячно, что приведет к значительному росту прибылей тех кибер-преступников, которые используют подобные методы. Мы должны быть осведомлены об опасности со стороны вредоносных программ, осуществляющих кражу персональных данных, и защитить себя от возможных потерь, как временных, так и денежных”.
Более подробная информация, сравнения, динамика роста краж информации при помощи банковских троянов в период с января 2008 года по февраль 2009 года, прогнозы PandaLabs о возрастающей динамике до конца 2009 года:
http://farm4.static.flickr.com/3561/3340793945_1782d9fb0e_m.jpg
Банковские трояны – это вредоносные программы, специально созданные для кражи информации и данных у банков и их клиентов. Трояны стали более сложными, и сейчас они могут легко обновлять и расширять список банков, которые они могут атаковать через Интернет. Согласно данным лаборатории PandaLabs, самые распространенные семейства банковских троянов, которые способны оставаться незаметными со стороны антивирусных программ, следующие:
Trj/Cimuz
Trj/Sinowal
Trj/Bankolimb
Trj/Torpig
Trj/Goldun
Trj/Dumador
Trj/Spyforms
Trj/Bandiv
Trj/SilentBanker
Trj/PowerGrabber
Trj/Bankpatch
Trj/Briz
Trj/Snatch
Trj/Nuklus
Trj/Banker
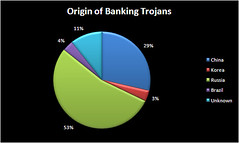
Обычно эти банковские трояны родом из Китая или России, а также все чаще встречаются экземпляры из Кореи и Бразилии.
Более подробная информация о происхождении банковских троянов:
http://farm4.static.flickr.com/3565/3341624488_c393093820_m.jpg
С другой стороны, существуют также и небанковские трояны – типы вредоносных программ, которые крадут имена пользователей и пароли для доступа к чатам, играм, приложениям и другой персональной информации. Среди них самые распространенные следующие:
Trj/Lineage
W32/Lineage.worm
Trj/Legmir
Trj/Wow
W32/Wow.worm
Trj/MSNPassword
Trj/PassStealer
Trj/QQPass
Для получения более подробной информации о банковских троянах, пожалуйста, посетите последние новости PandaLabs: http://pandalabs.pandasecurity.com/archive/Bank-details-uncovered.aspx