

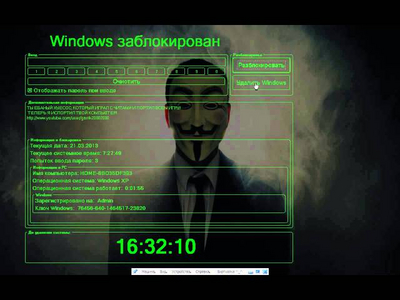

Число жертв атак программ-вымогателей стало больше в 1,7 раза

Число жертв атак программ-вымогателей стало больше в 1,7 раза

2015 год стал годом стремительного развития программ-вымогателей. По данным «Лаборатории Касперского», за последние 12 месяцев число пользователей, атакованных подобными зловредами, выросло в 1,7 раза. При этом Россия оказалась в первой тройке стран, наиболее подверженных риску столкновения с этой угрозой.

Столь высокую популярность у злоумышленников вымогатели снискали, прежде всего, благодаря своей прямой финансовой выгоде: программы блокируют нормальную работу устройства или шифруют данные пользователя с требованием заплатить выкуп за восстановление доступа к ним.  Причем все более активно киберпреступники осваивают новые платформы. Так, первый вымогатель для Android-устройств появился лишь в 2014 году, а уже в 2015-ом 17% всех атак с участием вымогателей пришлось именно на эту мобильную платформу. Кроме того, в уходящем году был обнаружен первый вымогатель для Linux.

Наиболее существенный рост демонстрируют программы-шифровальщики — в 2015 году с ними столкнулось в 1,5 раза больше пользователей, чем годом ранее. При этом 20% атак шифровальщиков пришлось на корпоративный сектор. Всего за последние 12 месяцев появилось десять новых семейств шифровальщиков, а количество модификаций этих зловредов увеличилось более чем в два раза. 

«Киберпреступники проявляют особенный интерес к вредоносному ПО, которое можно быстро монетизировать. Именно этим и объясняется рост атак вымогателей. «Лаборатория Касперского» имеет опыт успешной борьбы с этим видом угроз, наши эксперты помогали жертвам таких зловредов расшифровать свои файлы. Мы рекомендуем пользователям быть начеку и в случае столкновения с вымогателем не принимать поспешных решений и не бросаться сразу на уплату выкупа», — советует Юрий Наместников, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru