


ЛК впервые за несколько лет зафиксировала уменьшение количества вредоносов

ЛК впервые за несколько лет зафиксировала уменьшение количества вредоносов

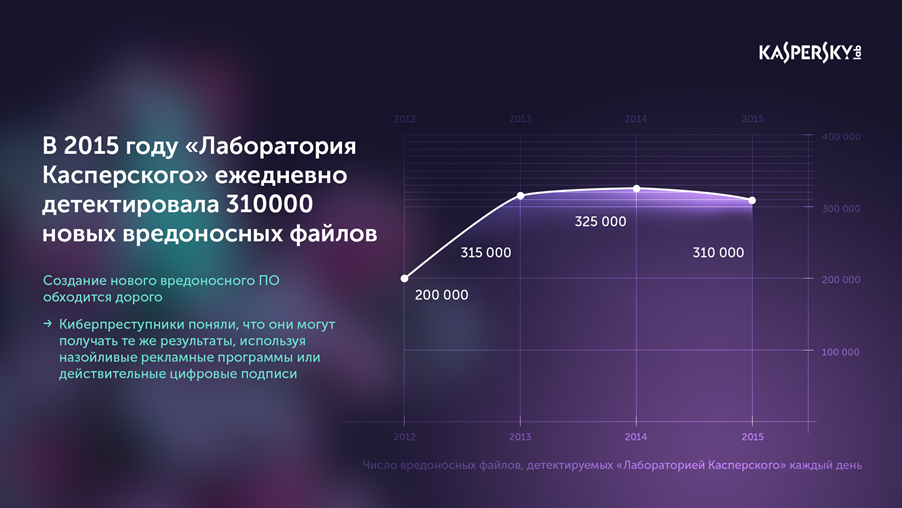
По оценкам Лаборатории Касперского, в 2015 году произошло насыщение рынка вредоносного ПО. С прошлого года количество новых вредоносных файлов, детектируемых компанией ежедневно, сократилось на 15000 – c 325000 до 310000.

Как считают эксперты, главной причиной этого спада оказалась экономическая неэффективность кодирования новых зловредов. Злоумышленникам гораздо дешевле обходится кража или создание легитимных цифровых подписей, которые они присваивают вредоносным программам, выдавая их таким образом за безопасные. Кроме того, экономить на разработке и зарабатывать деньги одновременно им позволяет назойливое рекламное ПО, доля которого в арсенале киберпреступников неуклонно растет.

Стремительный рост числа новых вредоносных файлов наблюдался около трех лет назад. Так, в 2012 году Лаборатория Касперского каждый день обрабатывала 200000 новых файлов, а в 2013-м – уже 315000. Замедление роста произошло в 2014 году: тогда количество новых зловредов, ежедневно детектируемых компанией, увеличилось всего на 10000 и составило 325000. По итогам же этого года показатель оказался ниже, чем двенадцатью месяцами ранее.      


Кодирование сложного вредоносного ПО, к примеру, руткитов, буткитов или реплицирующихся вирусов, – довольно дорогостоящий процесс. А киберпреступников в первую очередь интересуют быстро окупаемые инвестиции, и, стремясь заработать легкие деньги, они не готовы вкладывать тысячи и десятки тысяч долларов в разработку сложных зловредов, тем более что сегодня даже они, как правило, не помогают избежать детектирования антивирусным ПО.  

Следуя этой логике, злоумышленники начали инвестировать в более бюджетные проекты. Например, они стали чаще прибегать к легальным сертификатам, приобретение которых обходится им всего в несколько десятков долларов, а кража – и того дешевле. С помощью украденных или купленных сертификатов киберпресутпники обманывают защитные программы, которые склонны доверять официально подписанным файлам больше, чем файлам без подписи. 

Из тех же соображений экономической выгоды бывшие вирусописатели начинают создавать так называемый рекламный софт, который не наносит пользователю какого-либо существенного вреда (не крадет ни деньги, ни данные), однако раздражает назойливой демонстрацией рекламы в Сети. 

«Киберпреступность потеряла последний налет романтики. Сегодня вредоносное ПО создается, покупается и перепродается исключительно для решения конкретных задач, а сам нелегальный рынок устоялся и сейчас меняет структуру в сторону упрощения. Думаю, что времена, когда вредоносный код создавался энтузиастами исключительно ради новизны кода, ушли безвозвратно. Единственным мотивом киберпреступников теперь являются деньги, которые они стремятся заработать как можно проще и быстрее. И для этого им вполне хватает уже имеющихся вредоносных ресурсов. К сожалению, избранная ими стратегия работает, и подтверждением служит, в частности, тот факт, что в текущем году число пользователей, столкнувшихся с киберугрозами, увеличилось на 5%», – отметил Вячеслав Закоржевский, руководитель отдела антивирусных исследований «Лаборатории Касперского». 

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru