Наступил предпраздничный сезон, количество покупок увеличилось, а вместе с ним увеличился риск столкнуться с инфицированным PoS-терминалом. Эксперты сообщают об обнаружении сразу нескольких образцов вредоносных программ, поражающих платежные устройства.
Вирус ModPOS специалисты вообще назвали одним из наиболее сложных в своем классе.
Специалисты компании iSight Partners, обнаружившие ModPOS, назвали вредоноса «PoS-малварью на стероидах» и одним из наиболее сложных представителей «жанра». И это мнение компании, которая анализирует вредоносное ПО такого рода более восьми лет! По данным iSight Partners, в ходе масштабной кампании, нацеленной на крупных американских ритейлеров, названия которых не раскрываются, ModPOS похитил несколько миллионов долларов с кредитных и дебетовых карт, пишет xakep.ru.
Вредонос оставался вне поля зрения вирусных аналитиков с 2013 года. Даже на хакерских форумах практически невозможно найти упоминания данной малвари.
Команде iSight Partners понадобилось более трех недель на реверс-инжиниринг программы, и только после этого они смогли добраться до трех модулей ядра ModPOS. Для сравнения, недавно на «вскрытие» PoS-вредоноса Cherry Picker у их коллег ушло около получаса. Специалисты iSight Partners пишут, что «невероятно талантливый автор проделал великолепную работу», создав ModPOS. В компании полагают, что автор вируса – житель Восточной Европы.
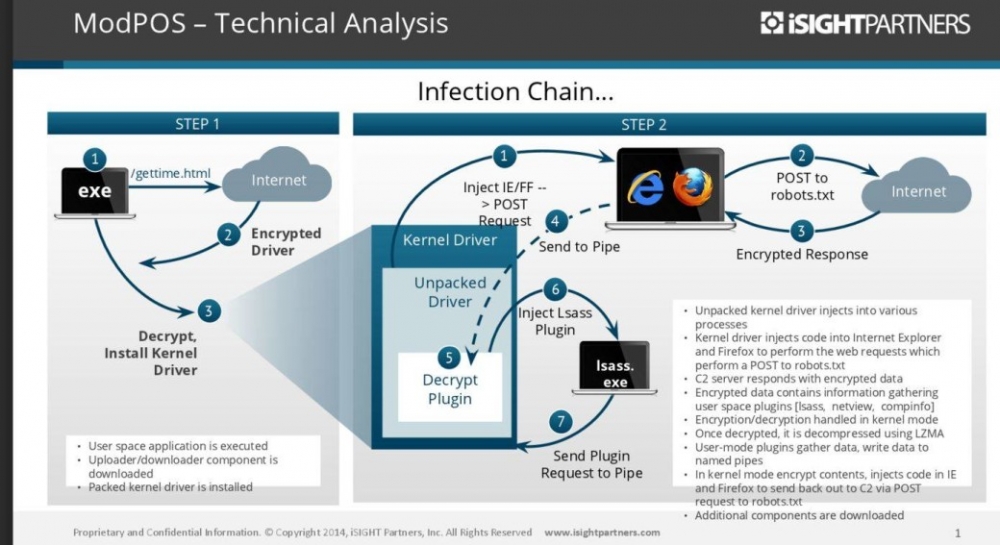
Эксперты также сообщают, что на разработку каждого из модулей ядра ModPOS ушла «куча времени и денег». Каждый из модулей ведет себя как руткит, что дополнительно усложняет их анализ и реверс-инжиниринг.
Для связи с командными серверами малварь использует 128- и 256-битное шифрование и запрашивает уникальный ключ для каждого клиента. Понять, какие данные были похищены, из-за этого практически невозможно. Другие PoS-зловреды, как правило, передают информацию открытым текстом, не прибегая к шифрованию.
Менее сложного, но очень коварного представителя семейства PoS-вредоносов обнаружили специалисты компании InfoArmor. Вирус, получивший имя Pro PoS, весит всего 76 Кб. Как ни странно, этого объема хватило, чтобы уместить функции руткита и обвести вирусных аналитиков вокруг пальца. Вирус тоже, предположительно, создан Восточно Европейскими хакерами (см. скриншот ниже).
Pro PoS использует полиморфный движок, то есть каждый билд вредоноса имеет новую сигнатуру. Это позволяет избежать обнаружения и преодолеть системы защиты. Специалисты InfoArmor предупреждают, что на данный момент Pro PoS активно используется для атак на крупные канадские и американские торговые сети.
Pro PoS получил последнее обновление 27 ноября 2015 года, и одновременно с этим возросла его цена. Cегодня полугодовая лицензия на вредонос стоит $2600.