

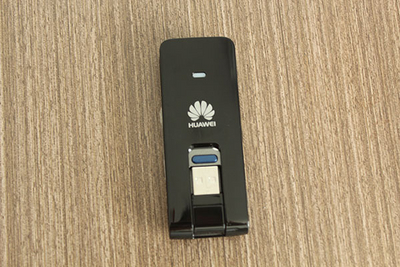

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Компания Huawei выразила благодарность экспертам Positive Technologies, которые обнаружили и помогли устранить опасную уязвимость в популярных 4G USB-модемах Huawei E3272s.

По результатам исследования уязвимостей 4G USB-модемов Positive Technologies, китайский поставщик телекоммуникационного оборудования выпустил обновленное программное обеспечение для данного устройства.  

Потенциальный злоумышленник, как следует из бюллетеня специальной группы быстрого реагирования Huawei PSIRT, может использовать этот недостаток безопасности для блокирования работы целевого устройства, отправив на него вредоносный запрос. Согласно информации исследователей Positive Technologies, уязвимость позволяет осуществлять не только DOS-атаку, но и удаленное исполнение произвольного кода с помощью атак межсайтового скриптинга (XSS) или переполнения стека (Stack Overflow).

Напомним, что в конце 2014 года специалисты Positive Technologies провели масштабное исследование уязвимостей 4G USB-модемов, в которое вошло шесть различных линеек устройств, включая Huawei E3272s, с 30 различными прошивками. Обнаруженные недостатки позволяли получить полные права в системе удаленного модема, взять под контроль компьютер, к которому подключен уязвимый модем, а также аккаунт абонента на портале мобильного оператора. Кроме того, атаки на SIM-карту с помощью бинарных SMS давали возможность перехватить и расшифровать трафик абонента, следить за перемещениями абонента или заблокировать заданную «симку».

В настоящее время линейка LTE-модемов Huawei E3272 (сокращенное название E3272s), по статистике «Яндекс.Маркета», входит в число наиболее востребованных устройств данного класса, а уязвимая модификация модема (Huawei E3272s-153) продается под собственными брендами всеми ведущими российскими операторами сотовой связи.

Исследование 4G USB-модемов — далеко не первая работа экспертов Positive Technologies, посвященная безопасности телекоммуникационного оборудования и мобильной связи. В январе 2015 года был опубликован отчет о серьезных уязвимостях SNMP в сетевом оборудовании Huawei и H3C. Ошибки, выявленные экспертами Positive Technologies, дают возможность злоумышленнику проникнуть в корпоративную сеть любой организации, в том числе в технологическую сеть оператора связи.

В феврале 2015 года в результате исследований группы специалиcтов Positive Technologies выяснилось, что значительное количество устройств, принадлежащих 2G- и 3G-сетям мобильных операторов, доступны через интернет благодаря открытым GTP-портам, а также другим открытым протоколам передачи данных (FTP, Telnet, HTTP). Используя уязвимости в этих интерфейсах (например, стандартные пароли), злоумышленник может подключиться к узлу оператора мобильной связи.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru