

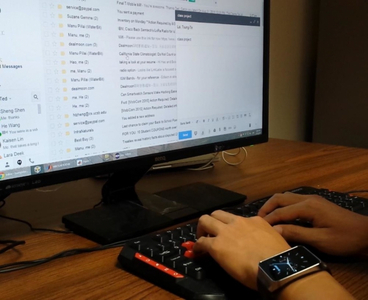

Через умные часы можно прочитать пароль жертвы по движению кисти

Через умные часы можно прочитать пароль жертвы по движению кисти

Носимые устройства все более популярны у пользователей. В последнее время пошла мода на фитнес-браслеты и умные часы. У часов есть два ценных свойства: 1) возможность установки сторонних приложений; 2) встроенные гироскопы с API для снятия показаний.

Этого достаточно для создания шпионского приложения, чтобы отслеживать нажатие клавиш. В современных мобильных ОС программные интерфейсы позволяют считывать показания акселерометра и гироскопа до 200 раз в секунду, пишет xakep.ru.

Получая информацию с сенсоров и перемещении запястья в пространстве, можно приблизительно угадывать, какие именно кнопки нажимает рука на клавиатуре. Правда, это лишь одна рука, но информации о половине символов из пароля уже достаточно, чтобы значительно упростить подбор пароля целиком.

Именно такое приложение под названием Motion Leaks through Smartwatch Sensors (MoLe) разработали студенты с факультета электрической и вычислительной техники университета штата Иллинойс под руководством профессораРомита Роя Чоудхури (Romit Roy Choudhury). Программа строит виртуальную 2D-карту клавиатуры, замеряет время между каждым нажатием и вектор смещения кисти, на основании чего предполагает, какая клавиша нажата.

Видео демонстрирующее принцип взлома

Разработанная программа работает для часов Samsung Gear Live, но никто не мешает адаптировать ее для другой модели умного гаджета.

Шпионский софт маскируется под какой-нибудь стандартный шагомер и получает доступ ко всем необходимым сенсорам, акселерометру и гироскопу, а заодно к личной информации пользователя, в том числе к электронным письмам, поисковым запросам и другим конфиденциальным документам.

Исследовательская работа получила грант Национального научного фонда США и была представлена на конференции MobiCom 2015 в начале сентября 2015 года.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru