

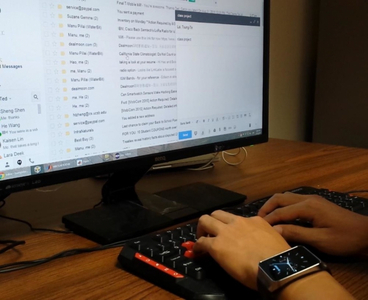

Через умные часы можно прочитать пароль жертвы по движению кисти

Через умные часы можно прочитать пароль жертвы по движению кисти

Носимые устройства все более популярны у пользователей. В последнее время пошла мода на фитнес-браслеты и умные часы. У часов есть два ценных свойства: 1) возможность установки сторонних приложений; 2) встроенные гироскопы с API для снятия показаний.

Этого достаточно для создания шпионского приложения, чтобы отслеживать нажатие клавиш. В современных мобильных ОС программные интерфейсы позволяют считывать показания акселерометра и гироскопа до 200 раз в секунду, пишет xakep.ru.

Получая информацию с сенсоров и перемещении запястья в пространстве, можно приблизительно угадывать, какие именно кнопки нажимает рука на клавиатуре. Правда, это лишь одна рука, но информации о половине символов из пароля уже достаточно, чтобы значительно упростить подбор пароля целиком.

Именно такое приложение под названием Motion Leaks through Smartwatch Sensors (MoLe) разработали студенты с факультета электрической и вычислительной техники университета штата Иллинойс под руководством профессораРомита Роя Чоудхури (Romit Roy Choudhury). Программа строит виртуальную 2D-карту клавиатуры, замеряет время между каждым нажатием и вектор смещения кисти, на основании чего предполагает, какая клавиша нажата.

Видео демонстрирующее принцип взлома

Разработанная программа работает для часов Samsung Gear Live, но никто не мешает адаптировать ее для другой модели умного гаджета.

Шпионский софт маскируется под какой-нибудь стандартный шагомер и получает доступ ко всем необходимым сенсорам, акселерометру и гироскопу, а заодно к личной информации пользователя, в том числе к электронным письмам, поисковым запросам и другим конфиденциальным документам.

Исследовательская работа получила грант Национального научного фонда США и была представлена на конференции MobiCom 2015 в начале сентября 2015 года.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru