


Хакеры изучают взломанные сайты через Google Webmaster Tools

Хакеры изучают взломанные сайты через Google Webmaster Tools

Специалисты обращают внимание, что в последнее время злоумышленники все чаще используют легальный сервис Google Search Console (бывший Webmaster Tools), регистрируясь как совладельцы взломанных сайтов.

Google Search Console предоставляет веб-мастеру полезную информацию и инструменты для анализа: как сайт располагается в поисковой выдаче по разным запросам, как правильно осуществить поисковую оптимизацию. Отсюда рассылаются уведомления о каких-то проблемах с конфигурацией, производительностью и безопасностью сайта.

Сервис очень полезный, поэтому в нем регистрируются многие владельцы сайтов.

Зачем хакерам чужие аккаунты Google Search Console? Дело в том, что через верификацию в Google Search Console можно улучшить позицию сайта в поисковой выдаче после размещения на нем спамерского контента или превращения взломанного сайта в дорвей.

Хакеры используют доступ к Google Search Console, чтобы отслеживать статистику по взломанным сайтам: сколько показов и переходов произведено в каждой кампании после «черной оптимизации». Отсюда же поисковому роботу Google «скармливаются» новые спамерские страницы для их быстрой индексации. Полезно также получать уведомления от Google об обнаружении взлома. Это важно для понимания, насколько эффективно действуют различные хакерские тактики. Из Google Search Console также желательно удалить адрес настоящего владельца сайта в списке на получение уведомлений, чтобы он не узнал о взломе, пишет xakep.ru.

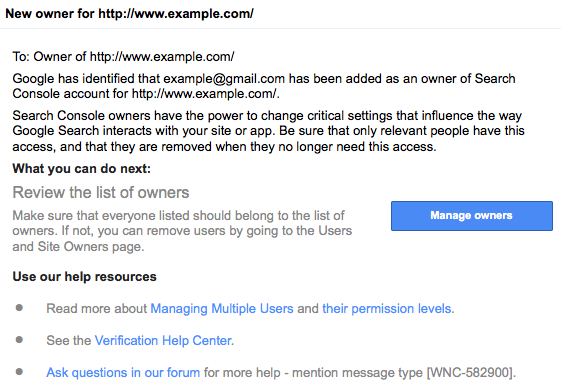
Истинный владелец сайта должен внимательно следить за сообщениями в своем почтовом ящике. Как только в Google Search Console регистрируется новый владелец, старому владельцу сразу же высылается уведомление по электронной почте.


На форумах Google некоторые веб-мастера жалуются, что ежедневно получают десятки таких уведомлений. Очевидно, этим товарищам следует изучить свой сайт, у которого явно есть проблемы с безопасностью.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru