


Новое кибероружие использовалось в атаках против госучреждений Ирана

Новое кибероружие использовалось в атаках против госучреждений Ирана

Специалисты международной антивирусной компании ESET выполнили анализ новой вредоносной программы Dino, использовавшейся в направленных кибератаках против госучреждений Ирана. Dino разработан кибергруппой Animal Farm, на что указывают характерные для данных авторов участки исполняемого кода и используемые алгоритмы.

Группировка была впервые упомянута в докладе канадской организации Communications Security Establishment (CSE), посвященном Эдварду Сноудену. По мнению CSE, за деятельностью Animal Farm стоят спецслужбы Франции.

Ранее антивирусные компании обнаружили несколько вредоносных программ, созданных этой кибергруппой: сложный инструмент для разведывательных операций Casper, бэкдор Bunny, шпионское ПО Babar.

Dino представляет собой сложный бэкдор, написанный на языке С++ и использующий модульную архитектуру. Исполняемый файл, изученный аналитиками ESET, содержит множество информационных сообщений, позволяющих предположить, что программа разработана франкоговорящими специалистами.

Исследованный файл Dino использовался в 2013 году в направленных кибератаках против Ирана. Исходный вектор заражения неизвестен, однако аналитики ESET считают, что Dino был установлен другой вредоносной программой, поскольку содержит только процедуры по удалению себя из системы, в то время как аналогичная процедура установки отсутствует.

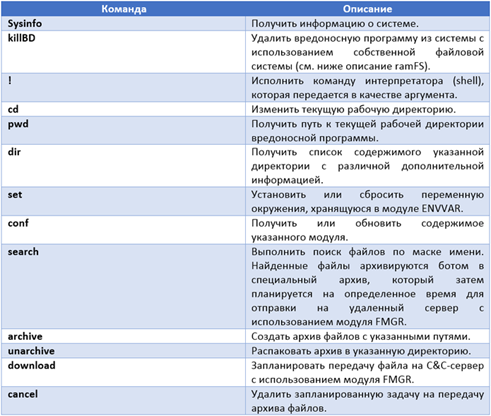
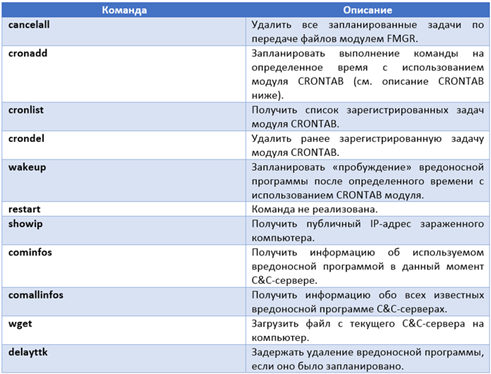
Dino может получать и выполнять в зараженной системе ряд команд злоумышленников. Особый интерес представляет команда «search», позволяющая осуществлять поиск файлов по задаваемым характеристикам. Аналитики ESET полагают, что основное назначение Dino – кража данных с последующей их отправкой на удаленный сервер (exfiltration).

Сложность вредоносного ПО Dino свидетельствует о высоком уровне технической подготовки его авторов. В частности, атакующие использовали специальные структуры данных и собственную файловую систему для хранения данных конфигурации и файлов.

Большинство пострадавших от кибератаки с применением Dino находится в Иране. В числе жертв Министерство иностранных дел Ирана, Иранский университет науки и технологий, Организация по атомной энергии Ирана и другие государственные учреждения.

Детальный технический анализ бэкдора Dino представлен в официальном блоге ESET на Хабрахабр.

Команды, исполняемые Dino в зараженной системе:

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru