


Новое кибероружие использовалось в атаках против госучреждений Ирана

Новое кибероружие использовалось в атаках против госучреждений Ирана

Специалисты международной антивирусной компании ESET выполнили анализ новой вредоносной программы Dino, использовавшейся в направленных кибератаках против госучреждений Ирана. Dino разработан кибергруппой Animal Farm, на что указывают характерные для данных авторов участки исполняемого кода и используемые алгоритмы.

Группировка была впервые упомянута в докладе канадской организации Communications Security Establishment (CSE), посвященном Эдварду Сноудену. По мнению CSE, за деятельностью Animal Farm стоят спецслужбы Франции.

Ранее антивирусные компании обнаружили несколько вредоносных программ, созданных этой кибергруппой: сложный инструмент для разведывательных операций Casper, бэкдор Bunny, шпионское ПО Babar.

Dino представляет собой сложный бэкдор, написанный на языке С++ и использующий модульную архитектуру. Исполняемый файл, изученный аналитиками ESET, содержит множество информационных сообщений, позволяющих предположить, что программа разработана франкоговорящими специалистами.

Исследованный файл Dino использовался в 2013 году в направленных кибератаках против Ирана. Исходный вектор заражения неизвестен, однако аналитики ESET считают, что Dino был установлен другой вредоносной программой, поскольку содержит только процедуры по удалению себя из системы, в то время как аналогичная процедура установки отсутствует.

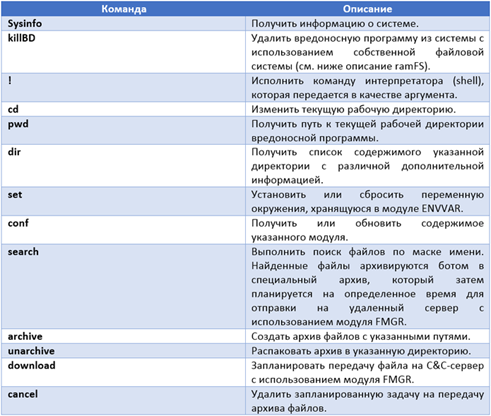
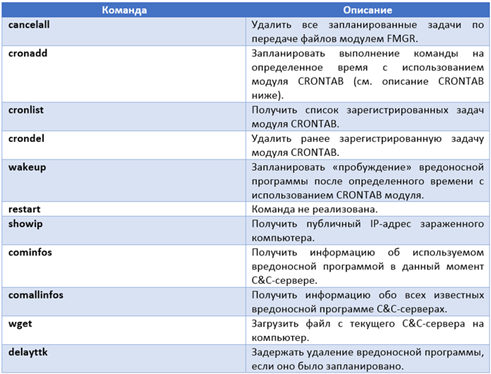
Dino может получать и выполнять в зараженной системе ряд команд злоумышленников. Особый интерес представляет команда «search», позволяющая осуществлять поиск файлов по задаваемым характеристикам. Аналитики ESET полагают, что основное назначение Dino – кража данных с последующей их отправкой на удаленный сервер (exfiltration).

Сложность вредоносного ПО Dino свидетельствует о высоком уровне технической подготовки его авторов. В частности, атакующие использовали специальные структуры данных и собственную файловую систему для хранения данных конфигурации и файлов.

Большинство пострадавших от кибератаки с применением Dino находится в Иране. В числе жертв Министерство иностранных дел Ирана, Иранский университет науки и технологий, Организация по атомной энергии Ирана и другие государственные учреждения.

Детальный технический анализ бэкдора Dino представлен в официальном блоге ESET на Хабрахабр.

Команды, исполняемые Dino в зараженной системе:

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru